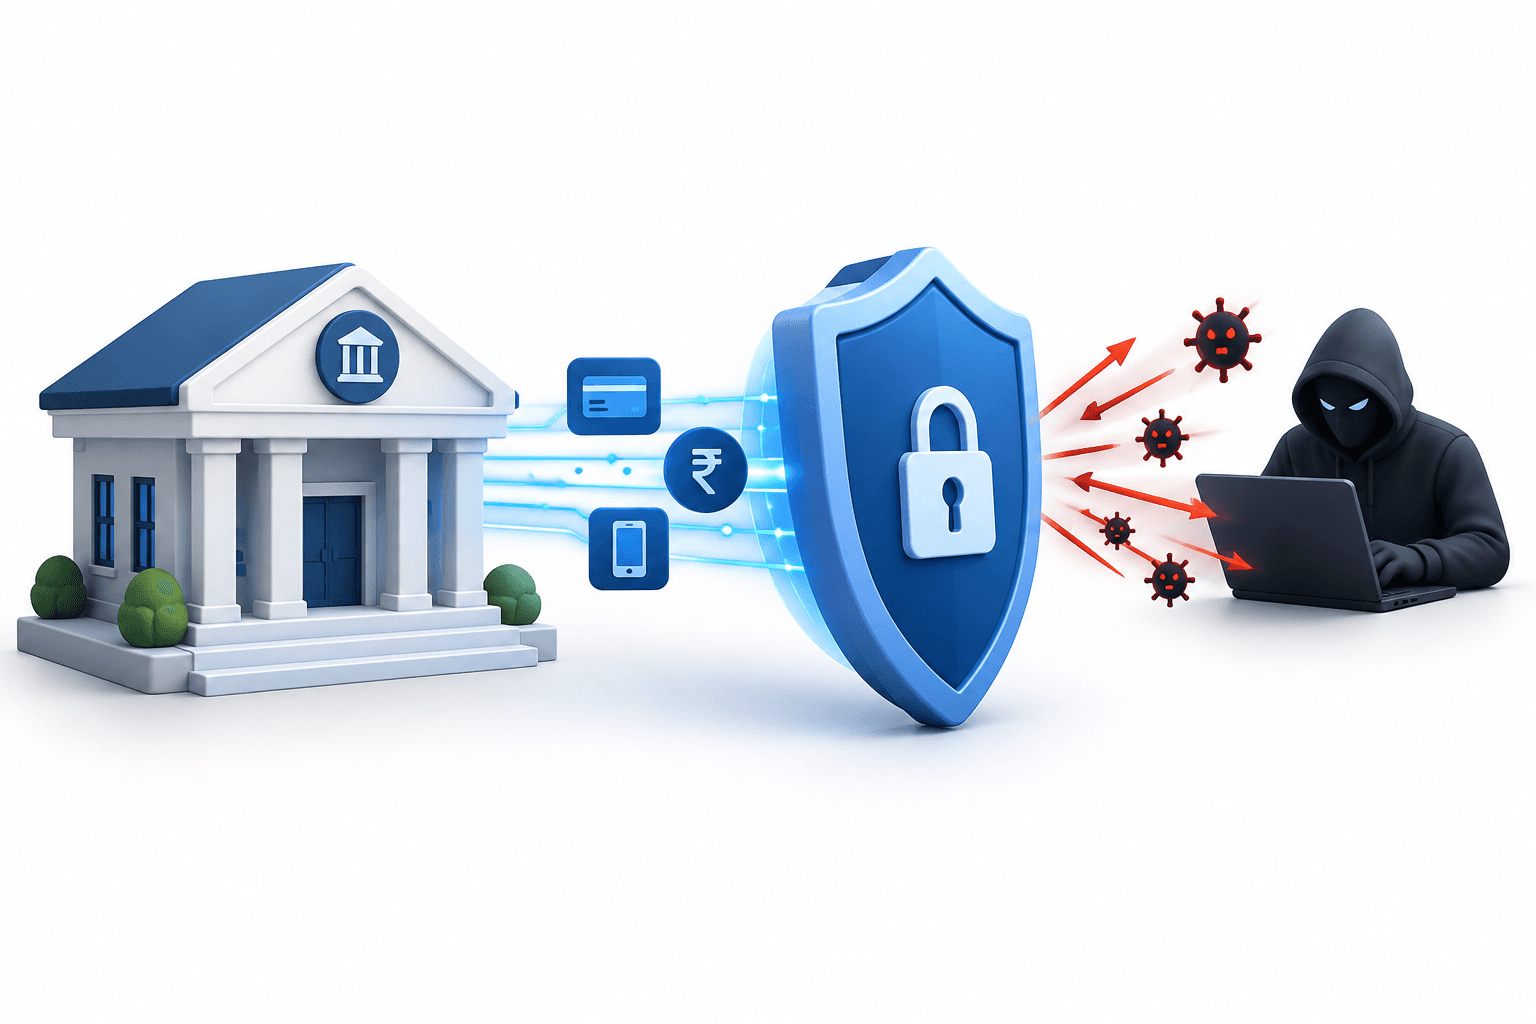
Cyberangriffe auf NBFCs in Indien haben innerhalb von etwa zwei Monaten geschätzte 300 Crore Rupien erbeutet, überwiegend bei kleineren Nichtbanken-Finanzunternehmen, sagten mit den Fällen vertraute Personen. Fast 150 Beschwerden oder Erstberichte (First Information Reports) wurden eingereicht.
Die wichtigsten Erkenntnisse
- Einige Kreditgeber waren wiederholt Angriffen ausgesetzt. Ein Unternehmen in Delhi verlor bei getrennten Vorfällen zunächst 7,5 Crore Rupien und anschließend 7,25 Crore Rupien.
- CERT-In warnte, dass Angreifer Zahlungsschnittstellen (APIs) ausnutzen können, und wies auf einen möglichen Einsatz KI-gestützter Tools hin.
Cyberangriffe auf NBFCs treffen kleinere Kreditgeber
Die am 29. Oktober 2026 gemeldete Schätzung umfasst Angriffe in ganz Indien während der etwa zwei vorangegangenen Monate. Mit den Fällen vertraute Personen sagten, bei den betroffenen Unternehmen habe es sich überwiegend um Kreditgeber mit einem Umsatz von etwa 1.000 Crore Rupien oder weniger gehandelt.
Etwa 30 Beschwerden seien in Mumbai, mehr als 25 in Delhi und 15 bis 16 in Chennai eingereicht worden; weitere Fälle gebe es in anderen Städten, sagten die Personen. Cybersicherheitsbehörden raten Kreditgebern, ihre Infrastruktur aufzurüsten.
Wie Angreifer Zahlungssysteme ausnutzen
In einer Empfehlung vom 9. Oktober beschrieb das Indian Computer Emergency Response Team (CERT-In) Angriffe auf Kreditgeber und andere Finanzunternehmen, bei denen gestohlene Zahlungsdaten und nicht autorisierte Überweisungen zum Einsatz kamen. Seine Warnung zu APIs für Zahlungen und Auszahlungen besagte, dass Angreifer die eigene genehmigte Infrastruktur eines Instituts nutzen könnten, um Prüfungen auf Anwendungsebene zu umgehen.
CERT-In erklärte, seine Analyse deute auf einen möglichen Einsatz KI-gestützter offensiver Tools bei diesen Angriffen hin. In einer separaten Empfehlung vom 15. Oktober erklärte die Behörde, KI-Tools hätten in einer finanziell motivierten Kampagne die Zeitspanne zwischen dem ersten Zugriff und den Auswirkungen verkürzt. Einige Organisationen seien erneut angegriffen worden, nachdem Abhilfemaßnahmen nur unvollständig umgesetzt worden waren.
Die Behörde empfahl Maßnahmen wie Mehr-Faktor-Authentifizierung, sichere Speicherung und regelmäßigen Wechsel von Zugangsdaten, Transaktionslimits sowie die Überwachung von Geldtransfers in Echtzeit.
Weitere Nachrichten lesen
Weitere Nachrichten von FinanceVelix
Haftungsausschluss
Dieser Artikel von FinanceVelix enthält allgemeine Informationen und stellt keine personalisierte Finanz-, Anlage-, Rechts- oder Steuerberatung dar. Marktpreise, Zinssätze und wirtschaftliche Bedingungen können sich ändern; Anlagen sind mit Verlustrisiken verbunden. Die Angaben geben den zum Zeitpunkt der Veröffentlichung verfügbaren Informationsstand wieder und können sich ändern. Prüfen Sie wichtige Informationen eigenständig und wenden Sie sich bei Bedarf an eine qualifizierte Fachperson. Die Erwähnung eines Vermögenswerts, eines Unternehmens oder einer Dienstleistung stellt keine Empfehlung dar.
Kommentare
Seien Sie respektvoll. Kein Spam, kein Auftreten unter fremder Identität und keine privaten Zugangsdaten. Gewöhnliche Beiträge und Kommentare erscheinen sofort; verdächtige Links werden zur Überprüfung zurückgehalten.
Bitte warten Sie...