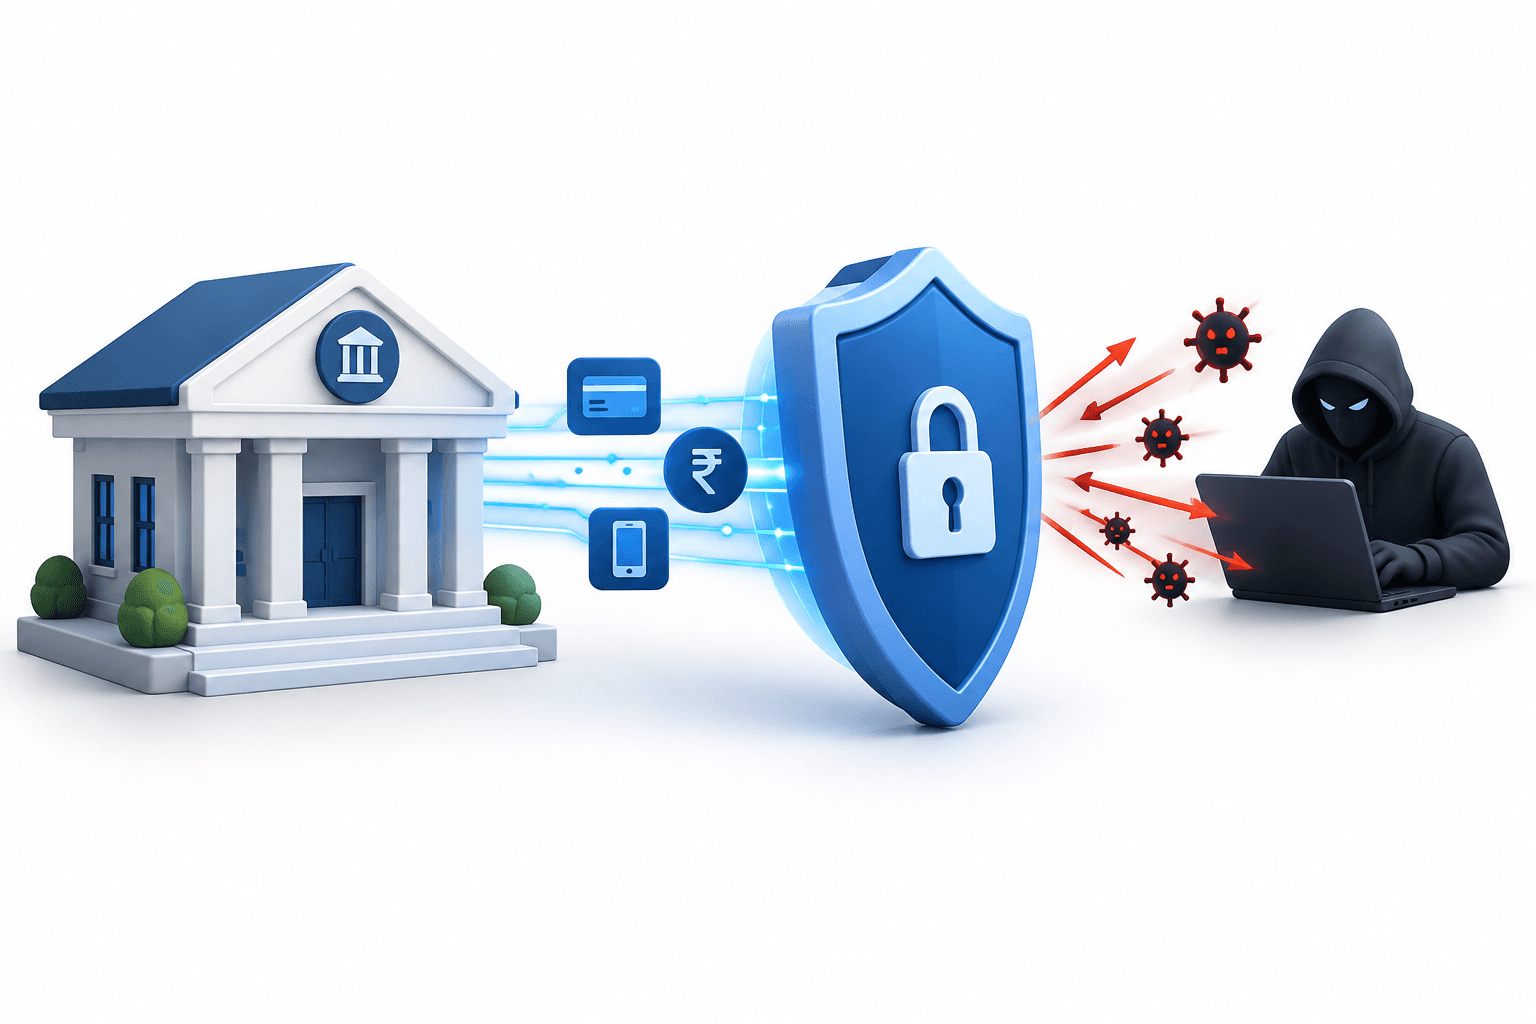
Intiassa NBFC-yhtiöihin kohdistuneet kyberhyökkäykset ovat vieneet arviolta 300 crore rupiaa noin kahden kuukauden aikana. Suurin osa tappioista on kohdistunut pienempiin pankkitoimintaa harjoittamattomiin rahoitusyhtiöihin, tapausten yksityiskohdat tuntevat henkilöt kertoivat. Asiasta on tehty lähes 150 valitusta tai rikosilmoitusta.
Keskeiset huomiot
- Jotkin lainanantajat ovat joutuneet toistuvien hyökkäysten kohteeksi. Eräältä Delhissä toimivalta yhtiöltä vietiin kahdessa erillisessä tapauksessa ensin 7,5 crore rupiaa ja sitten 7,25 crore rupiaa.
- CERT-In on varoittanut, että hyökkääjät voivat hyödyntää maksujen ohjelmointirajapintoja (API), ja tunnistanut mahdollisen tekoälyavusteisten työkalujen käytön.
Kyberhyökkäykset kohdistuvat pienempiin NBFC-lainanantajiin
Arvio, joka julkaistiin 29. lokakuuta 2026, kattaa eri puolilla Intiaa edeltäneiden noin kahden kuukauden aikana tehdyt hyökkäykset. Tapausten yksityiskohdat tuntevien henkilöiden mukaan kohteena olleet yhtiöt olivat pääosin lainanantajia, joiden liikevaihto oli noin 1 000 crore rupiaa tai vähemmän.
Henkilöiden mukaan Mumbaissa on tehty noin 30 valitusta, Delhissä yli 25 ja Chennaissa 15–16. Lisäksi valituksia on tehty muissa kaupungeissa. Kyberturvallisuusviranomaiset kehottavat lainanantajia päivittämään infrastruktuurinsa.
Näin hyökkääjät käyttävät maksujärjestelmiä hyväkseen
Intian tietokonehätätilanteiden torjuntatiimi CERT-In kuvasi 9. lokakuuta julkaisemassaan tiedotteessa lainanantajiin ja muihin rahoitusalan toimijoihin kohdistuneita hyökkäyksiä, joissa käytettiin varastettuja maksutunnuksia ja tehtiin luvattomia tilisiirtoja. Sen maksu- ja varojenmaksun ohjelmointirajapintoja koskevassa varoituksessa todettiin, että hyökkääjät voivat käyttää laitoksen omaa hyväksyttyä infrastruktuuria sovellustason tarkistusten ohittamiseen.
CERT-Inin mukaan sen analyysi viittasi siihen, että hyökkäyksissä saatettiin käyttää tekoälyavusteisia hyökkäystyökaluja. Erillisessä 15. lokakuuta julkaistussa tiedotteessa virasto kertoi, että tekoälytyökalut olivat lyhentäneet alkuperäisen pääsyn ja vaikutusten ilmenemisen välistä aikaa taloudellisesti motivoituneessa kampanjassa. Joihinkin organisaatioihin hyökättiin uudelleen, koska korjaavat toimet jäivät puutteellisiksi.
Virasto suositteli muun muassa monivaiheista tunnistautumista, tunnistetietojen turvallista tallentamista ja säännöllistä vaihtamista, maksutapahtumien rajoituksia sekä varainsiirtojen reaaliaikaista valvontaa.
Lue lisää uutisia
Vastuuvapauslauseke
Tämä FinanceVelixin artikkeli sisältää yleistä tietoa, eikä se ole henkilökohtaista taloudellista, sijoitus-, oikeudellista tai veroneuvontaa. Markkinahinnat, korot ja taloudelliset olosuhteet voivat muuttua; sijoituksiin liittyy tappion riski. Tiedot perustuvat julkaisuhetkellä saatavilla olleeseen aineistoon, ja ne voivat muuttua. Tarkista tärkeät tiedot itsenäisesti ja kysy tarvittaessa pätevältä asiantuntijalta. Omaisuuserän, yhtiön tai palvelun mainitseminen ei tarkoita sen suosittelemista.
Kommentit
Kohtele muita kunnioittavasti. Älä lähetä roskapostia, esiinny toisena henkilönä tai jaa yksityisiä kirjautumistietoja. Tavalliset julkaisut ja kommentit näkyvät heti. Epäilyttävät linkit jäävät odottamaan tarkistusta.
Ole hyvä ja odota...