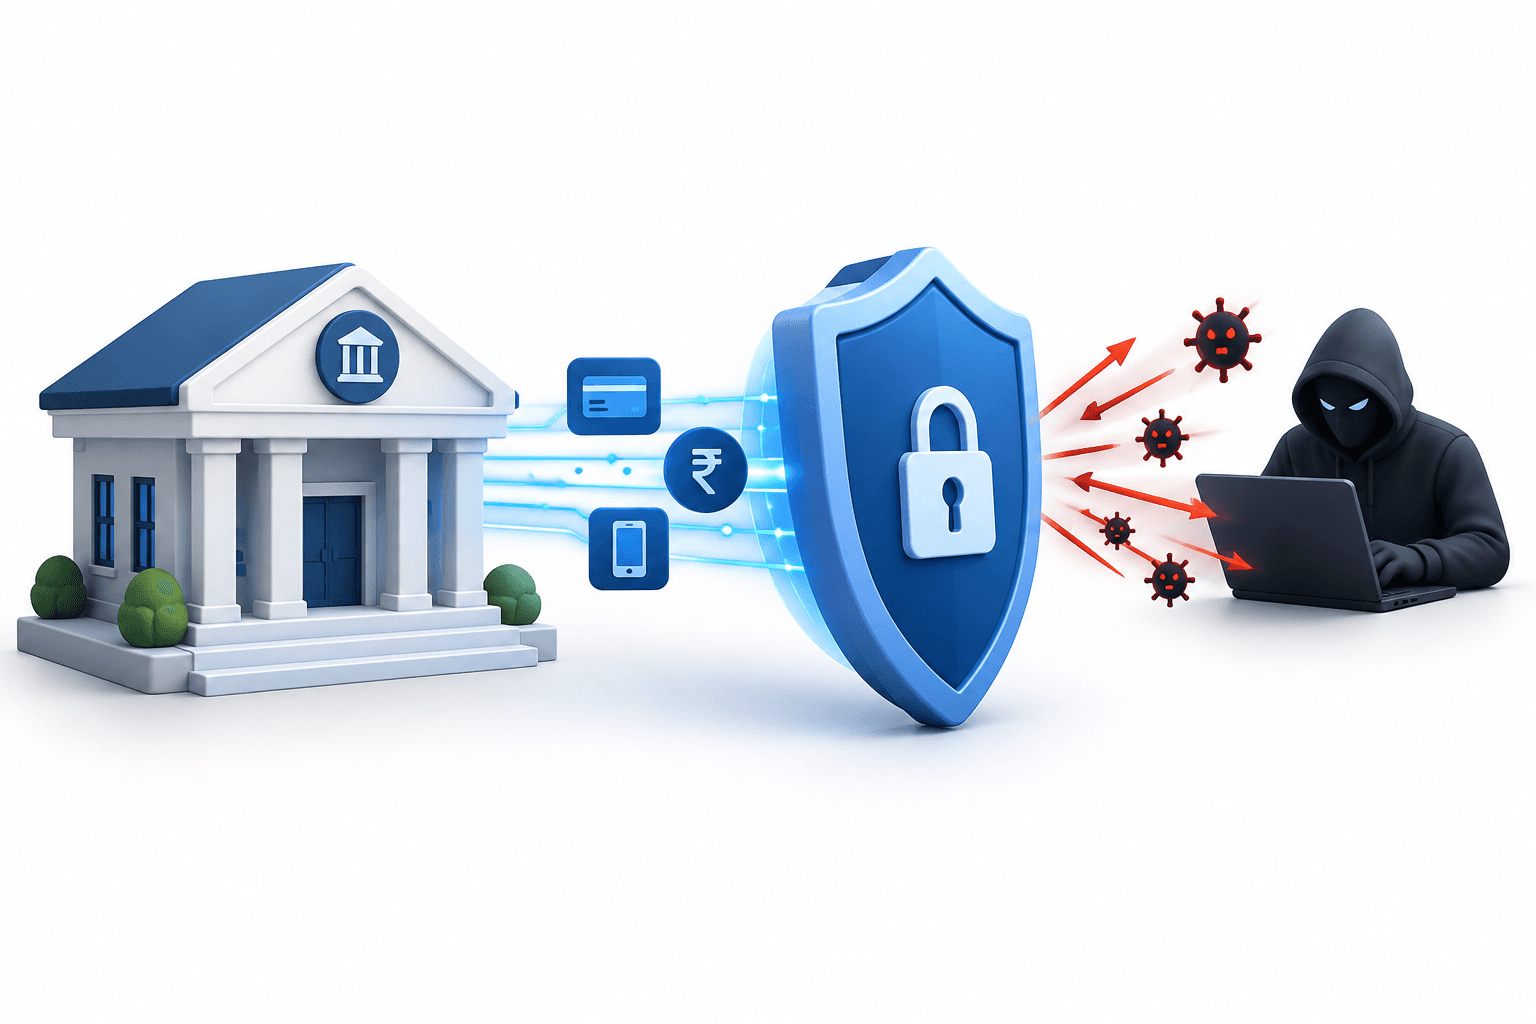
Az indiai NBFC-ket ért kibertámadások nagyjából két hónap alatt becslések szerint 300 crore rúpiát vontak el, főként kisebb, nem banki pénzügyi vállalatoktól – közölték az ügyeket ismerő személyek. Közel 150 panaszt vagy első információs jelentést nyújtottak be.
Főbb tudnivalók
- Egyes hitelezőket ismétlődő támadások értek, köztük egy delhi vállalatot, amely az egyik esetben 7,5 crore, egy másikban pedig 7,25 crore rúpia veszteséget szenvedett el.
- A CERT-In arra figyelmeztetett, hogy a támadók kihasználhatják a fizetési API-kat, és lehetségesnek tartja mesterséges intelligenciával támogatott eszközök alkalmazását.
Az NBFC-k elleni kibertámadások a kisebb hitelezőket sújtják
A 2026. október 29-én közzétett becslés az Indiában, az azt megelőző hozzávetőleg két hónap során elkövetett támadásokat foglalja magában. Az ügyeket ismerő személyek szerint az érintett vállalatok jellemzően olyan hitelezők voltak, amelyek árbevétele körülbelül 1 000 crore rúpia vagy annál kevesebb.
A közlések szerint Mumbaiban mintegy 30, Delhiben több mint 25, Chennaiban pedig 15–16 panaszt nyújtottak be; további városokban is történtek bejelentések. A kiberbiztonsági ügynökségek infrastruktúrájuk korszerűsítésére ösztönzik a hitelezőket.
Hogyan használják ki a támadók a fizetési rendszereket
Az Indiai Számítógépes Vészhelyzeti Reagáló Csoport, azaz a CERT-In október 9-i figyelmeztetése olyan hitelezők és más pénzügyi szervezetek elleni támadásokat ismertetett, amelyek során ellopott fizetési hitelesítő adatokat használtak fel, és jogosulatlan átutalásokat hajtottak végre. A testület a fizetési és folyósítási API-kra vonatkozó figyelmeztetése szerint a támadók az intézmény saját, jóváhagyott infrastruktúráját használhatják fel az alkalmazásszintű ellenőrzések megkerülésére.
A CERT-In közölte, hogy elemzése alapján ezekben a támadásokban mesterséges intelligenciával támogatott támadó eszközöket is alkalmazhattak. Az ügynökség egy külön, október 15-i figyelmeztetésében azt írta, hogy egy pénzügyi haszonszerzésre irányuló kampányban a mesterséges intelligencián alapuló eszközök lerövidítették a kezdeti hozzáférés megszerzése és a támadás következményeinek megjelenése közötti időt, miközben egyes szervezeteket a hiányos helyreállítás után ismét megtámadtak.
Az ügynökség többek között többtényezős hitelesítést, a hitelesítő adatok biztonságos tárolását és rendszeres cseréjét, tranzakciós limiteket, valamint a pénzátutalások valós idejű nyomon követését javasolta.
További hírek
Felelősségkizáró nyilatkozat
Ez a FinanceVelix-cikk általános tájékoztatást nyújt, nem minősül személyre szabott pénzügyi, befektetési, jogi vagy adózási tanácsadásnak. A piaci árak, a kamatlábak és a gazdasági körülmények változhatnak; a befektetések veszteség kockázatával járnak. A tények a közzététel időpontjában rendelkezésre álló információkat tükrözik, és változhatnak. A fontos információkat önállóan is ellenőrizze, és szükség esetén forduljon képzett szakemberhez. Egy eszköz, vállalat vagy szolgáltatás említése nem jelent ajánlást.
Hozzászólások
Légy tisztelettudó. Tilos a spam, más személynek kiadni magad és bizalmas hozzáférési adatokat közzétenni. A szokásos bejegyzések és hozzászólások azonnal megjelennek; a gyanús linkeket tartalmazókat ellenőrzésig visszatartjuk.
Kérlek, várj...