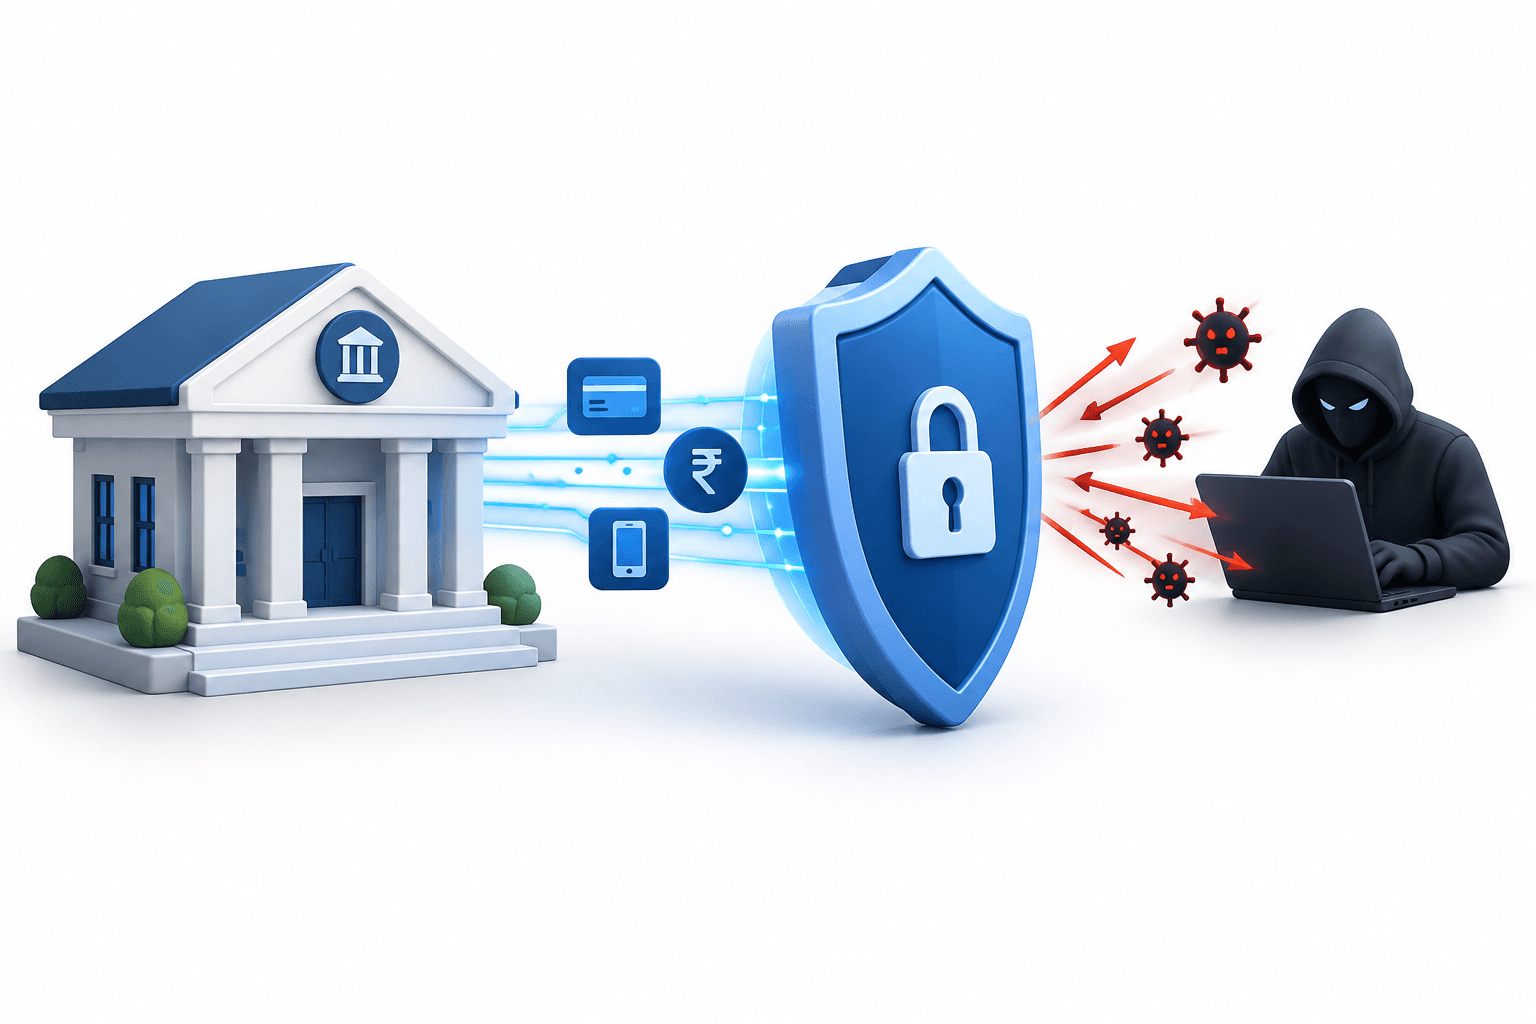
사건에 정통한 관계자들에 따르면, 인도에서 발생한 NBFC 사이버 공격으로 약 두 달 동안 약 300억 루피가 유출됐으며, 피해액 대부분은 규모가 작은 비은행 금융회사에서 발생했다. 관련 민원 또는 최초정보보고서(FIR)는 거의 150건 접수됐다.
핵심 요점
- 일부 대출업체는 반복적인 공격을 받았다. 델리의 한 업체는 별개의 사건으로 각각 7억 5,000만 루피와 7억 2,500만 루피의 손실을 입었다.
- 인도 컴퓨터 비상 대응팀(CERT-In)은 공격자가 결제 API를 악용할 수 있다고 경고했으며, AI 지원 도구가 사용됐을 가능성을 확인했다.
소규모 대출업체를 겨냥한 NBFC 사이버 공격
2026년 10월 29일 보도된 이 추정치는 그로부터 약 두 달 전까지 인도 전역에서 발생한 공격을 대상으로 한다. 사건에 정통한 관계자들에 따르면 피해 기업은 대부분 매출액이 약 1,000억 루피 이하인 대출업체였다.
관계자들은 뭄바이에서 약 30건, 델리에서 25건 이상, 첸나이에서 15~16건의 민원이 접수됐으며, 그 밖에도 여러 도시에서 접수됐다고 밝혔다. 사이버 보안 기관들은 대출업체에 인프라를 업그레이드할 것을 권고하고 있다.
공격자들이 결제 시스템을 악용하는 방식
인도 컴퓨터 비상 대응팀(CERT-In)은 10월 9일 권고문에서 대출업체와 기타 금융기관을 겨냥한 공격 사례를 설명했다. 이 공격에는 탈취한 결제 자격 증명과 무단 이체가 포함됐다. CERT-In의 결제 및 지급 API 관련 경고 에 따르면 공격자들은 기관 자체의 승인된 인프라를 이용해 애플리케이션 수준의 점검을 우회할 수 있다.
CERT-In은 분석 결과 해당 공격에 AI 지원 공격 도구가 사용됐을 가능성이 나타났다고 밝혔다. 별도의 10월 15일 권고문에서 이 기관은 금전적 이득을 목적으로 한 공격 캠페인에서 AI 도구로 인해 최초 접근부터 피해 발생까지의 시간이 단축됐으며, 일부 조직은 불완전한 복구 조치 이후 다시 공격을 받았다고 밝혔다.
이 기관은 다중 요소 인증, 자격 증명의 안전한 보관 및 교체, 거래 한도 설정, 자금 이체의 실시간 모니터링 등을 권고했다.
더 많은 뉴스 읽기
면책 조항
이 FinanceVelix 기사는 일반적인 정보를 제공하며, 개인 맞춤형 금융·투자·법률·세무 자문이 아닙니다. 시장 가격, 금리 및 경제 상황은 변할 수 있으며, 투자에는 손실 위험이 따릅니다. 사실은 게시 당시 이용 가능한 자료를 반영하며 이후 달라질 수 있습니다. 중요한 정보는 독립적으로 확인하고 필요할 경우 자격을 갖춘 전문가와 상담하세요. 특정 자산, 기업 또는 서비스를 언급한다고 해서 이를 보증하는 것은 아닙니다.
댓글
서로 존중해 주세요. 도배·사칭·개인 인증정보 게시를 금지합니다. 일반 글과 댓글은 즉시 공개되며, 의심스러운 링크는 검토를 위해 보류됩니다.
처리 중…