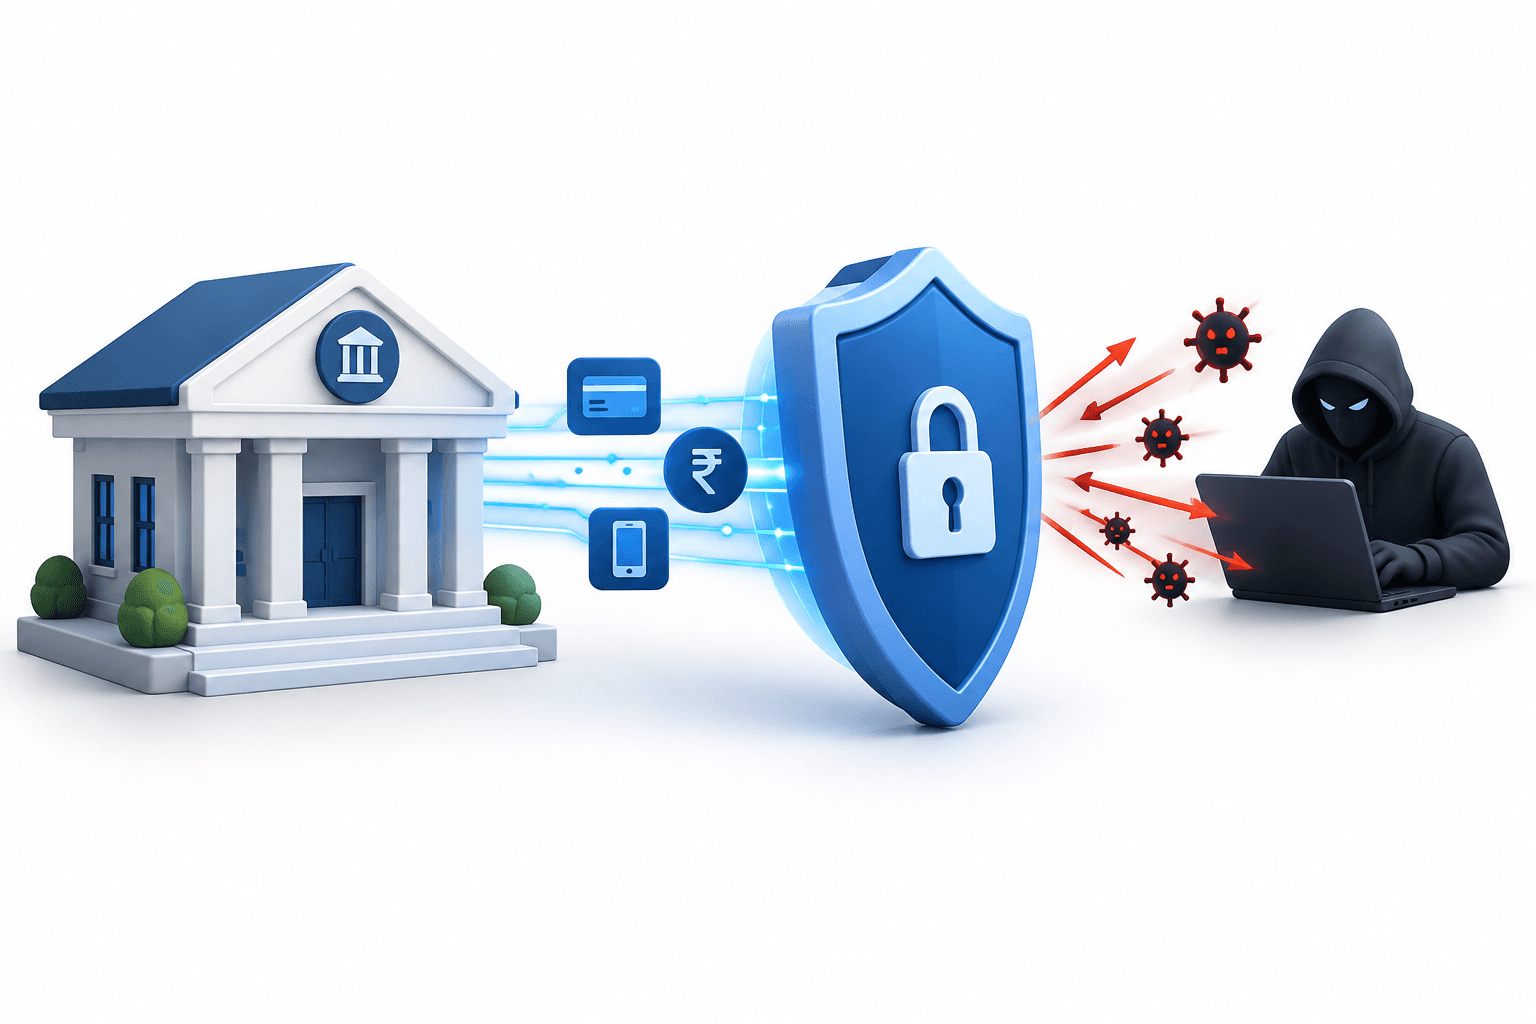
Cyberaanvallen op NBFC’s in India hebben in ongeveer twee maanden naar schatting ₹300 crore buitgemaakt, voornamelijk bij kleinere niet-bancaire financiële instellingen, aldus mensen die bekend zijn met de zaken. Er zijn bijna 150 klachten of eerste informatierapporten ingediend.
Belangrijkste punten
- Sommige kredietverstrekkers zijn herhaaldelijk aangevallen. Een kredietverstrekker in Delhi verloor bij afzonderlijke incidenten eerst ₹7.5 crore en vervolgens ₹7.25 crore.
- CERT-In heeft gewaarschuwd dat aanvallers misbruik kunnen maken van betalings-API’s en heeft mogelijk gebruik van AI-ondersteunde tools vastgesteld.
Cyberaanvallen op NBFC’s treffen kleinere kredietverstrekkers
De raming, gemeld op 29 oktober 2026, betreft aanvallen in heel India gedurende de ongeveer twee voorafgaande maanden. Volgens mensen die bekend zijn met de zaken waren de getroffen bedrijven grotendeels kredietverstrekkers met een omzet van circa ₹1,000 crore of minder.
Er zijn ongeveer 30 klachten ingediend in Mumbai, meer dan 25 in Delhi en 15 tot 16 in Chennai, en ook in andere steden, aldus de bronnen. Cyberbeveiligingsinstanties adviseren kredietverstrekkers hun infrastructuur te moderniseren.
Hoe aanvallers betalingssystemen misbruiken
In een advies van 9 oktober beschreef het Indian Computer Emergency Response Team, oftewel CERT-In, aanvallen op kredietverstrekkers en andere financiële instellingen waarbij gestolen betalingsgegevens en ongeautoriseerde overboekingen waren betrokken. De waarschuwing over API’s voor betalingen en uitbetalingen stelde dat aanvallers de door een instelling zelf goedgekeurde infrastructuur konden gebruiken om controles op applicatieniveau te omzeilen.
CERT-In zei dat uit de analyse bleek dat bij die aanvallen mogelijk AI-ondersteunde offensieve tools waren gebruikt. In een afzonderlijk advies van 15 oktober meldde de instantie dat AI-tools de tijd tussen de eerste toegang en de impact hadden verkort bij een financieel gemotiveerde campagne, terwijl sommige organisaties opnieuw werden aangevallen nadat de herstelmaatregelen onvolledig waren uitgevoerd.
De instantie beval onder meer maatregelen aan zoals meervoudige verificatie, veilige opslag en rotatie van inloggegevens, transactielimieten en realtime monitoring van geldoverboekingen.
Lees meer nieuws
Disclaimer
Dit artikel van FinanceVelix bevat algemene informatie en is geen persoonlijk financieel, beleggings-, juridisch of fiscaal advies. Marktprijzen, rentetarieven en economische omstandigheden kunnen veranderen; beleggen brengt verliesrisico met zich mee. De feiten zijn gebaseerd op het materiaal dat beschikbaar was op het moment van publicatie en kunnen wijzigen. Controleer belangrijke informatie zelfstandig en raadpleeg zo nodig een gekwalificeerde professional. Een vermelding van een vermogensbestanddeel, bedrijf of dienst houdt geen aanbeveling in.
Reacties
Wees respectvol. Geen spam, identiteitsmisbruik of vertrouwelijke inloggegevens. Gewone berichten en reacties verschijnen direct; verdachte links worden vastgehouden ter beoordeling.
Wacht alstublieft...