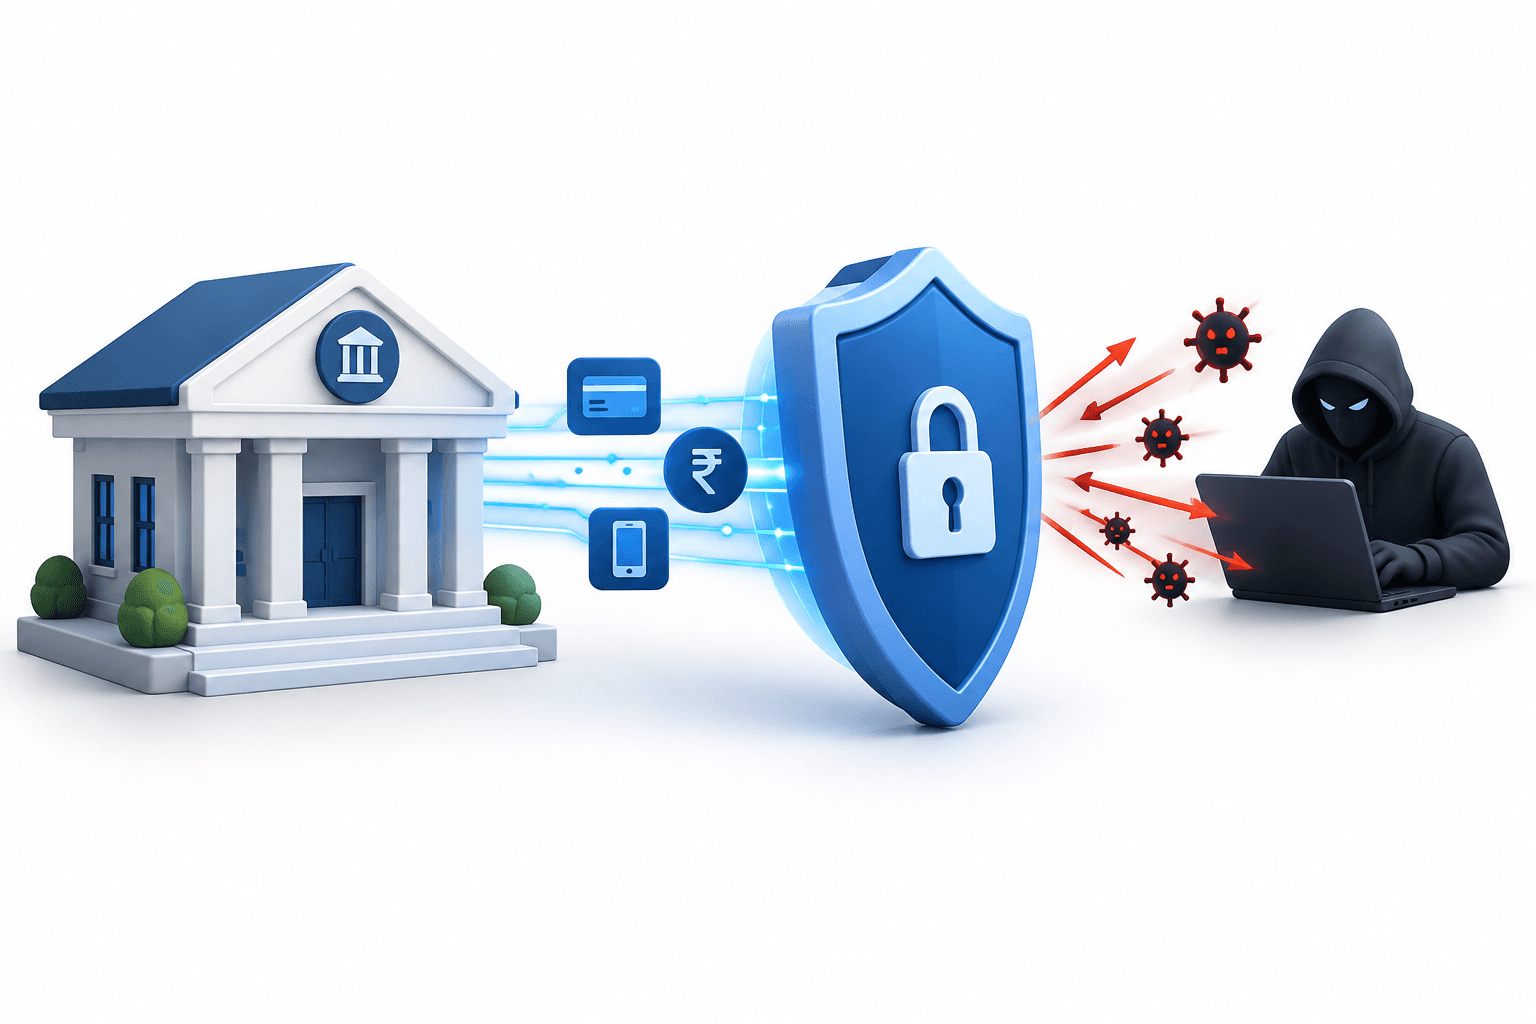
Οι κυβερνοεπιθέσεις σε NBFC στην Ινδία απέσπασαν εκτιμώμενα ₹300 crore σε διάστημα περίπου δύο μηνών, κυρίως από μικρότερες μη τραπεζικές χρηματοπιστωτικές εταιρείες, σύμφωνα με άτομα που γνωρίζουν τις υποθέσεις. Έχουν υποβληθεί σχεδόν 150 καταγγελίες ή πρώτες πληροφοριακές αναφορές.
Βασικά συμπεράσματα
- Ορισμένοι δανειστές αντιμετώπισαν επανειλημμένες επιθέσεις, μεταξύ των οποίων μία στο Δελχί, όπου χάθηκαν ₹7.5 crore και στη συνέχεια ₹7.25 crore σε ξεχωριστά περιστατικά.
- Η CERT-In προειδοποίησε ότι οι επιτιθέμενοι μπορούν να εκμεταλλευτούν API πληρωμών και εντόπισε πιθανή χρήση εργαλείων με υποβοήθηση τεχνητής νοημοσύνης.
Οι κυβερνοεπιθέσεις σε NBFC πλήττουν μικρότερους δανειστές
Η εκτίμηση, που δημοσιεύτηκε στις 29 Οκτωβρίου 2026, αφορά επιθέσεις σε όλη την Ινδία κατά τη διάρκεια των περίπου δύο προηγούμενων μηνών. Σύμφωνα με άτομα που γνωρίζουν τις υποθέσεις, οι εταιρείες που επηρεάστηκαν ήταν κυρίως δανειστές με κύκλο εργασιών περίπου ₹1,000 crore ή λιγότερο.
Περίπου 30 καταγγελίες έχουν υποβληθεί στη Μουμπάι, περισσότερες από 25 στο Δελχί και 15 έως 16 στο Τσενάι, ενώ άλλες έχουν κατατεθεί και σε πρόσθετες πόλεις, ανέφεραν τα άτομα. Οι υπηρεσίες κυβερνοασφάλειας συμβουλεύουν τους δανειστές να αναβαθμίσουν τις υποδομές τους.
Πώς οι επιτιθέμενοι εκμεταλλεύονται τα συστήματα πληρωμών
Σε προειδοποίηση της 9ης Οκτωβρίου, η Ινδική Ομάδα Αντιμετώπισης Εκτάκτων Αναγκών Υπολογιστών, ή CERT-In, περιέγραψε επιθέσεις σε δανειστές και άλλες χρηματοπιστωτικές οντότητες, οι οποίες περιλάμβαναν κλεμμένα διαπιστευτήρια πληρωμών και μη εξουσιοδοτημένες μεταφορές. Η προειδοποίησή της για τα API πληρωμών και εκταμιεύσεων ανέφερε ότι οι επιτιθέμενοι θα μπορούσαν να χρησιμοποιήσουν την εγκεκριμένη υποδομή του ίδιου του ιδρύματος για να παρακάμψουν τους ελέγχους σε επίπεδο εφαρμογής.
Η CERT-In ανέφερε ότι η ανάλυσή της έδειξε πιθανή χρήση επιθετικών εργαλείων με υποβοήθηση τεχνητής νοημοσύνης στις συγκεκριμένες επιθέσεις. Σε ξεχωριστή προειδοποίηση της 15ης Οκτωβρίου, η υπηρεσία ανέφερε ότι τα εργαλεία τεχνητής νοημοσύνης είχαν συντομεύσει τον χρόνο από την αρχική πρόσβαση έως την εκδήλωση των επιπτώσεων σε μια εκστρατεία με οικονομικά κίνητρα, ενώ ορισμένοι οργανισμοί δέχθηκαν ξανά επίθεση μετά από ελλιπή αποκατάσταση.
Η υπηρεσία συνέστησε μέτρα όπως έλεγχο ταυτότητας πολλαπλών παραγόντων, ασφαλή αποθήκευση και τακτική ανανέωση διαπιστευτηρίων, όρια συναλλαγών και παρακολούθηση σε πραγματικό χρόνο των μεταφορών κεφαλαίων.
Διαβάστε περισσότερα νέα
Περισσότερα νέα από το FinanceVelix
Αποποίηση ευθύνης
Αυτό το άρθρο του FinanceVelix παρέχει γενικές πληροφορίες και δεν αποτελεί εξατομικευμένη χρηματοοικονομική, επενδυτική, νομική ή φορολογική συμβουλή. Οι τιμές της αγοράς, τα επιτόκια και οι οικονομικές συνθήκες μπορούν να μεταβληθούν· οι επενδύσεις ενέχουν κίνδυνο απώλειας. Τα στοιχεία αντικατοπτρίζουν το υλικό που ήταν διαθέσιμο κατά τη δημοσίευση και ενδέχεται να αλλάξουν. Επαληθεύστε ανεξάρτητα τις σημαντικές πληροφορίες και συμβουλευτείτε ειδικευμένο επαγγελματία όταν χρειάζεται. Η αναφορά σε περιουσιακό στοιχείο, εταιρεία ή υπηρεσία δεν συνιστά έγκριση.
Σχόλια
Να δείχνετε σεβασμό. Απαγορεύονται τα ανεπιθύμητα μηνύματα, η πλαστοπροσωπία και η κοινοποίηση ιδιωτικών διαπιστευτηρίων. Οι συνήθεις αναρτήσεις και τα σχόλια εμφανίζονται αμέσως· οι ύποπτοι σύνδεσμοι παραμένουν σε αναμονή ελέγχου.
Παρακαλώ περιμένετε…