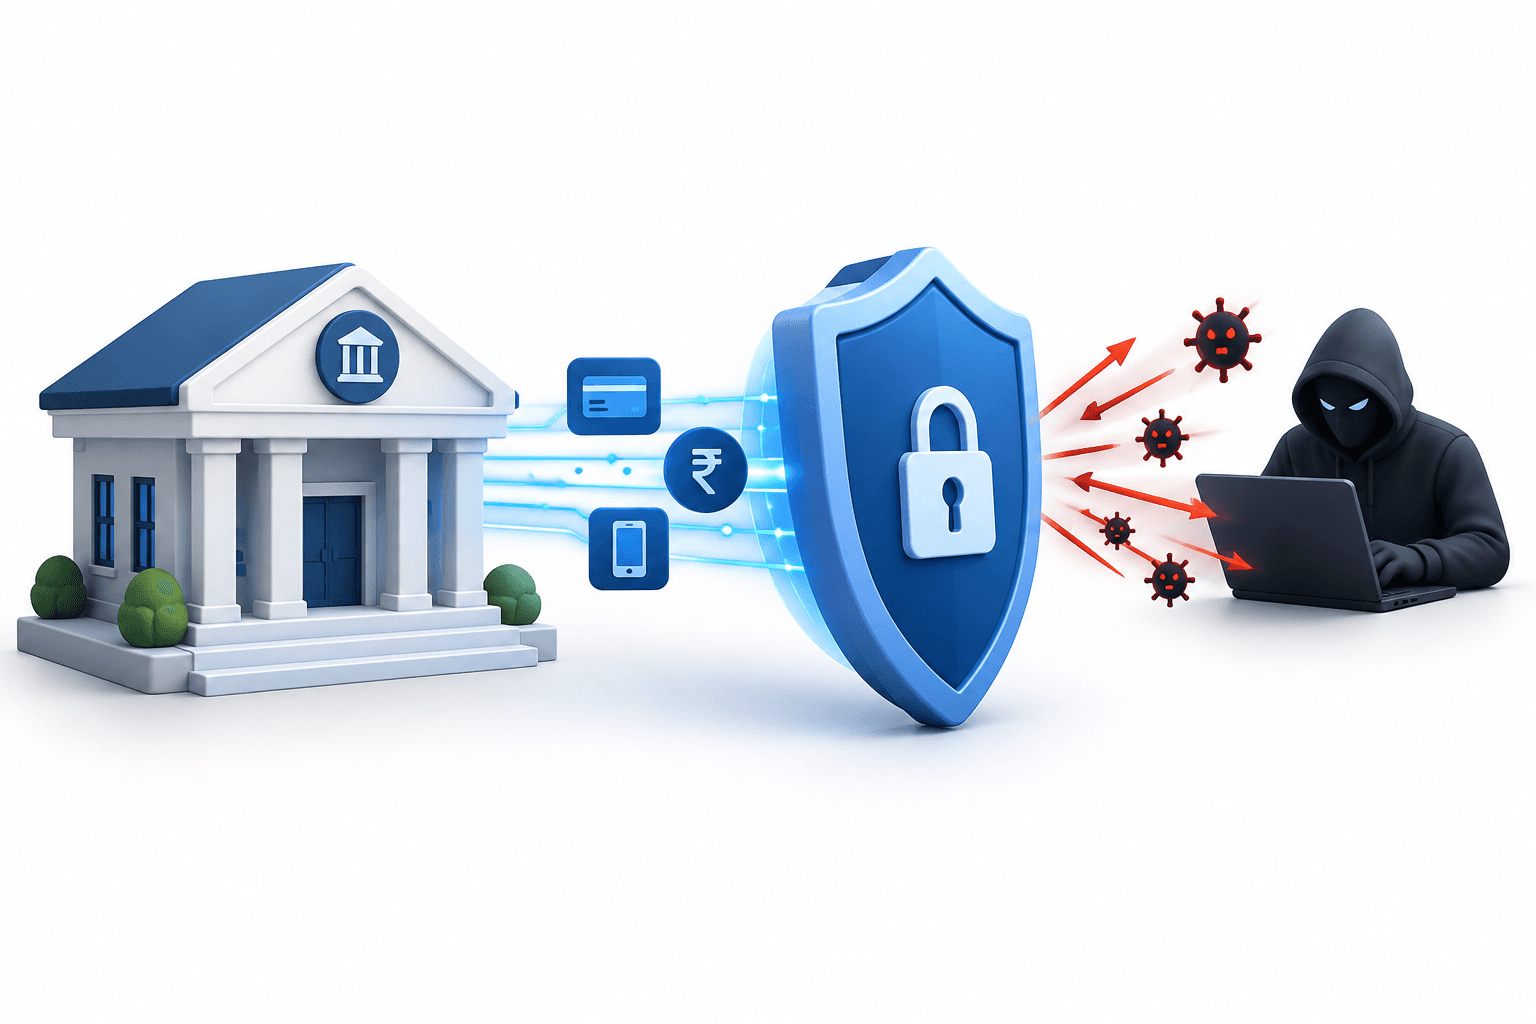
Los ciberataques a NBFC en India han sustraído aproximadamente ₹300 crore en unos dos meses, principalmente de pequeñas compañías financieras no bancarias, según personas familiarizadas con los casos. Se han presentado casi 150 denuncias o informes iniciales de la policía.
Conclusiones clave
- Algunos prestamistas han sufrido ataques reiterados, incluido uno de Delhi que perdió ₹7,5 crore y después ₹7,25 crore en incidentes separados.
- CERT-In ha advertido que los atacantes pueden aprovechar las API de pago y ha señalado el posible uso de herramientas asistidas por IA.
Los ciberataques a NBFC afectan a prestamistas más pequeños
La estimación, publicada el 29 de octubre de 2026, abarca ataques en toda India durante los aproximadamente dos meses anteriores. Personas familiarizadas con los casos dijeron que las compañías afectadas eran, en su mayoría, prestamistas con una facturación de alrededor de ₹1.000 crore o menos.
Se han presentado unas 30 denuncias en Mumbai, más de 25 en Delhi y entre 15 y 16 en Chennai, además de otras en distintas ciudades, dijeron las fuentes. Las agencias de ciberseguridad están aconsejando a los prestamistas que modernicen su infraestructura.
Cómo explotan los atacantes los sistemas de pago
En una alerta del 9 de octubre, el Equipo de Respuesta a Emergencias Informáticas de India, o CERT-In, describió ataques contra prestamistas y otras entidades financieras que implicaron el robo de credenciales de pago y transferencias no autorizadas. Su advertencia sobre las API de pago y desembolso señaló que los atacantes podían utilizar la propia infraestructura autorizada de una institución para eludir las verificaciones a nivel de aplicación.
CERT-In dijo que su análisis apuntaba al posible uso de herramientas ofensivas asistidas por IA en esos ataques. En una alerta aparte del 15 de octubre, la agencia indicó que las herramientas de IA habían acortado el tiempo entre el acceso inicial y el impacto en una campaña motivada por intereses financieros, mientras que algunas organizaciones volvieron a ser atacadas tras aplicar medidas correctivas incompletas.
La agencia recomendó medidas como la autenticación multifactor, el almacenamiento seguro y la rotación de credenciales, los límites de las transacciones y la supervisión en tiempo real de las transferencias de fondos.
Leer más noticias
Aviso legal
Este artículo de FinanceVelix ofrece información general, no asesoramiento financiero, de inversión, jurídico o fiscal personalizado. Los precios de mercado, los tipos de interés y las condiciones económicas pueden cambiar; las inversiones conllevan riesgo de pérdida. Los hechos reflejan la información disponible en el momento de la publicación y pueden cambiar. Verifique de forma independiente la información importante y consulte a un profesional cualificado cuando sea necesario. La mención de un activo, una empresa o un servicio no constituye una recomendación.
Comentarios
Sé respetuoso. No se permite spam, suplantación ni credenciales privadas. Las publicaciones y comentarios ordinarios aparecen inmediatamente; los enlaces sospechosos se retienen para su revisión.
Por favor, espera...