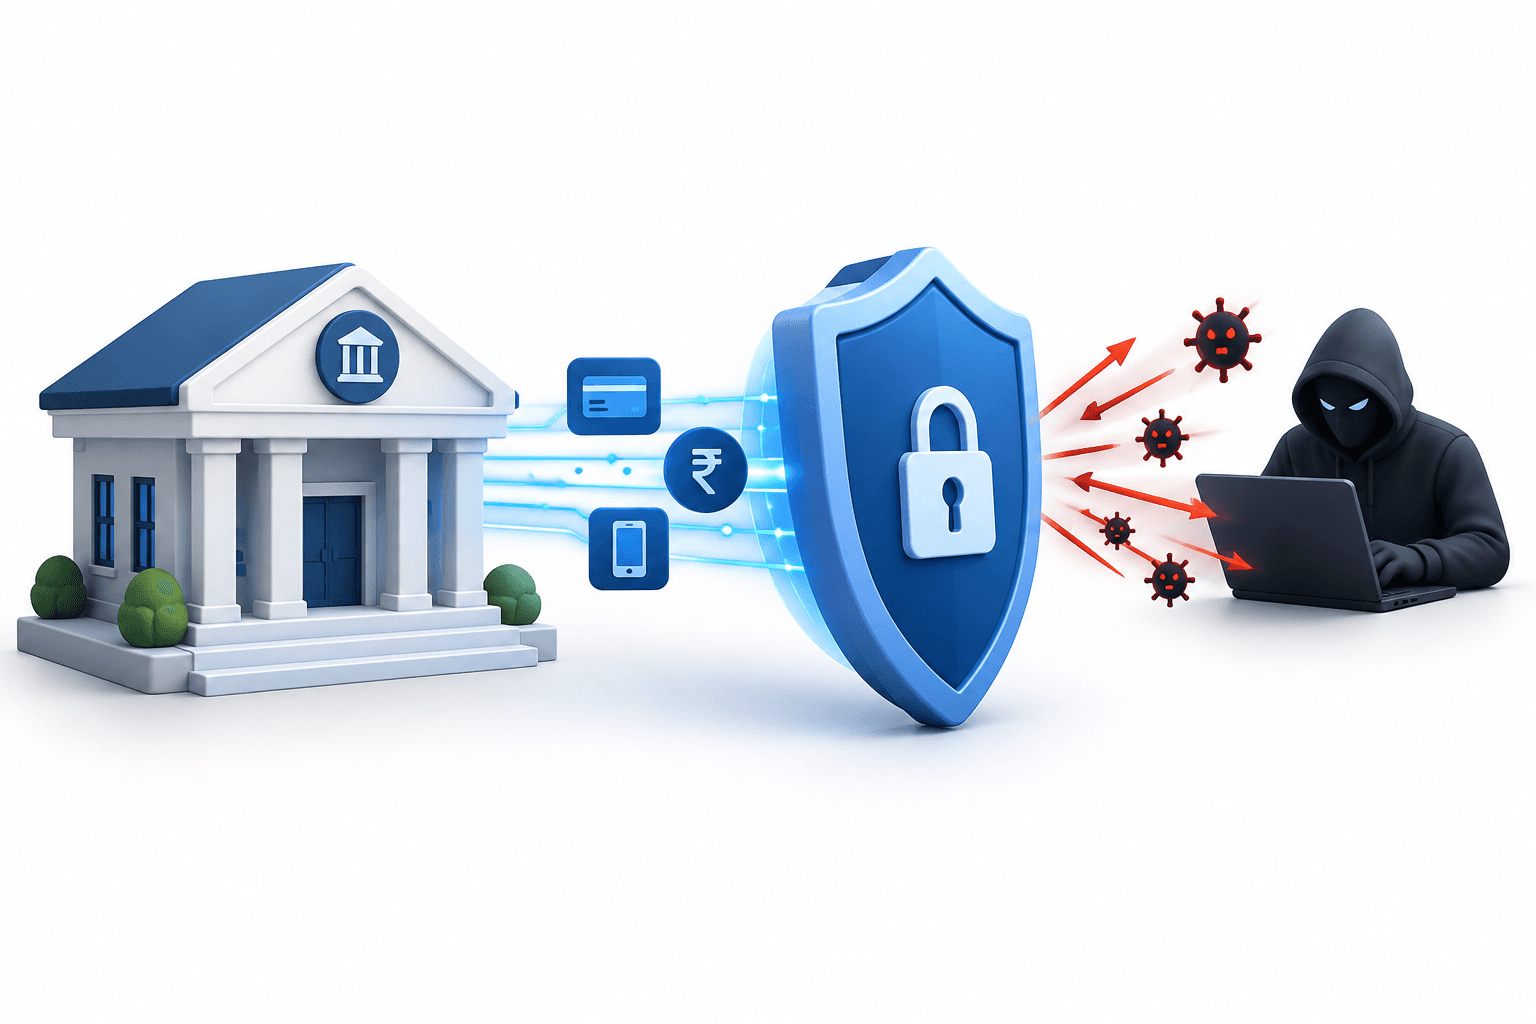
Les cyberattaques contre les NBFC en Inde ont détourné environ 300 crores de roupies en près de deux mois, principalement au détriment de petites sociétés financières non bancaires, ont indiqué des personnes au fait des dossiers. Près de 150 plaintes ou rapports de première information ont été déposés.
Points clés à retenir
- Certains prêteurs ont subi des attaques répétées, notamment un établissement de Delhi qui a perdu 7,5 crores de roupies, puis 7,25 crores de roupies lors d’incidents distincts.
- CERT-In a averti que les attaquants pouvaient exploiter les API de paiement et a relevé une possible utilisation d’outils assistés par l’IA.
Les cyberattaques contre les NBFC touchent les petits prêteurs
L’estimation, publiée le 29 octobre 2026, porte sur des attaques survenues dans toute l’Inde au cours des quelque deux mois précédents. Selon des personnes au fait des dossiers, les entreprises touchées étaient principalement des prêteurs dont le chiffre d’affaires s’élevait à environ 1 000 crores de roupies ou moins.
Environ 30 plaintes ont été déposées à Mumbai, plus de 25 à Delhi et 15 à 16 à Chennai, d’autres l’ayant été dans plusieurs autres villes, ont indiqué ces personnes. Les agences de cybersécurité recommandent aux prêteurs de moderniser leurs infrastructures.
Comment les attaquants exploitent les systèmes de paiement
Dans un avis publié le 9 octobre, l’équipe indienne d’intervention en cas d’urgence informatique, ou CERT-In, a décrit des attaques contre des prêteurs et d’autres entités financières impliquant le vol d’identifiants de paiement et des transferts non autorisés. Son avertissement sur les API de paiement et de décaissement indiquait que les attaquants pouvaient utiliser l’infrastructure autorisée de l’institution elle-même pour contourner les contrôles au niveau de l’application.
CERT-In a déclaré que son analyse indiquait une possible utilisation d’outils offensifs assistés par l’IA lors de ces attaques. Dans un avis distinct publié le 15 octobre, l’agence a indiqué que les outils d’IA avaient réduit le délai entre l’accès initial et l’impact dans le cadre d’une campagne à motivation financière, tandis que certaines organisations avaient de nouveau été attaquées après une remédiation incomplète.
L’agence a recommandé plusieurs mesures, notamment l’authentification multifacteur, le stockage sécurisé et le renouvellement des identifiants, la fixation de limites aux transactions et la surveillance en temps réel des transferts de fonds.
Lire plus d’actualités
Plus d’actualités de FinanceVelix
Avertissement
Cet article de FinanceVelix fournit des informations générales et ne constitue pas un conseil personnalisé en matière financière, d’investissement, juridique ou fiscale. Les cours du marché, les taux d’intérêt et la conjoncture économique peuvent évoluer ; les investissements comportent un risque de perte. Les faits reflètent les informations disponibles au moment de la publication et peuvent changer. Vérifiez de manière indépendante les informations importantes et consultez un professionnel qualifié si nécessaire. La mention d’un actif, d’une entreprise ou d’un service ne constitue pas une recommandation.
Commentaires
Soyez respectueux. Pas de spam, d’usurpation d’identité ni de divulgation d’identifiants de connexion privés. Les publications et commentaires ordinaires apparaissent immédiatement ; les liens suspects sont mis en attente de modération.
Veuillez patienter...