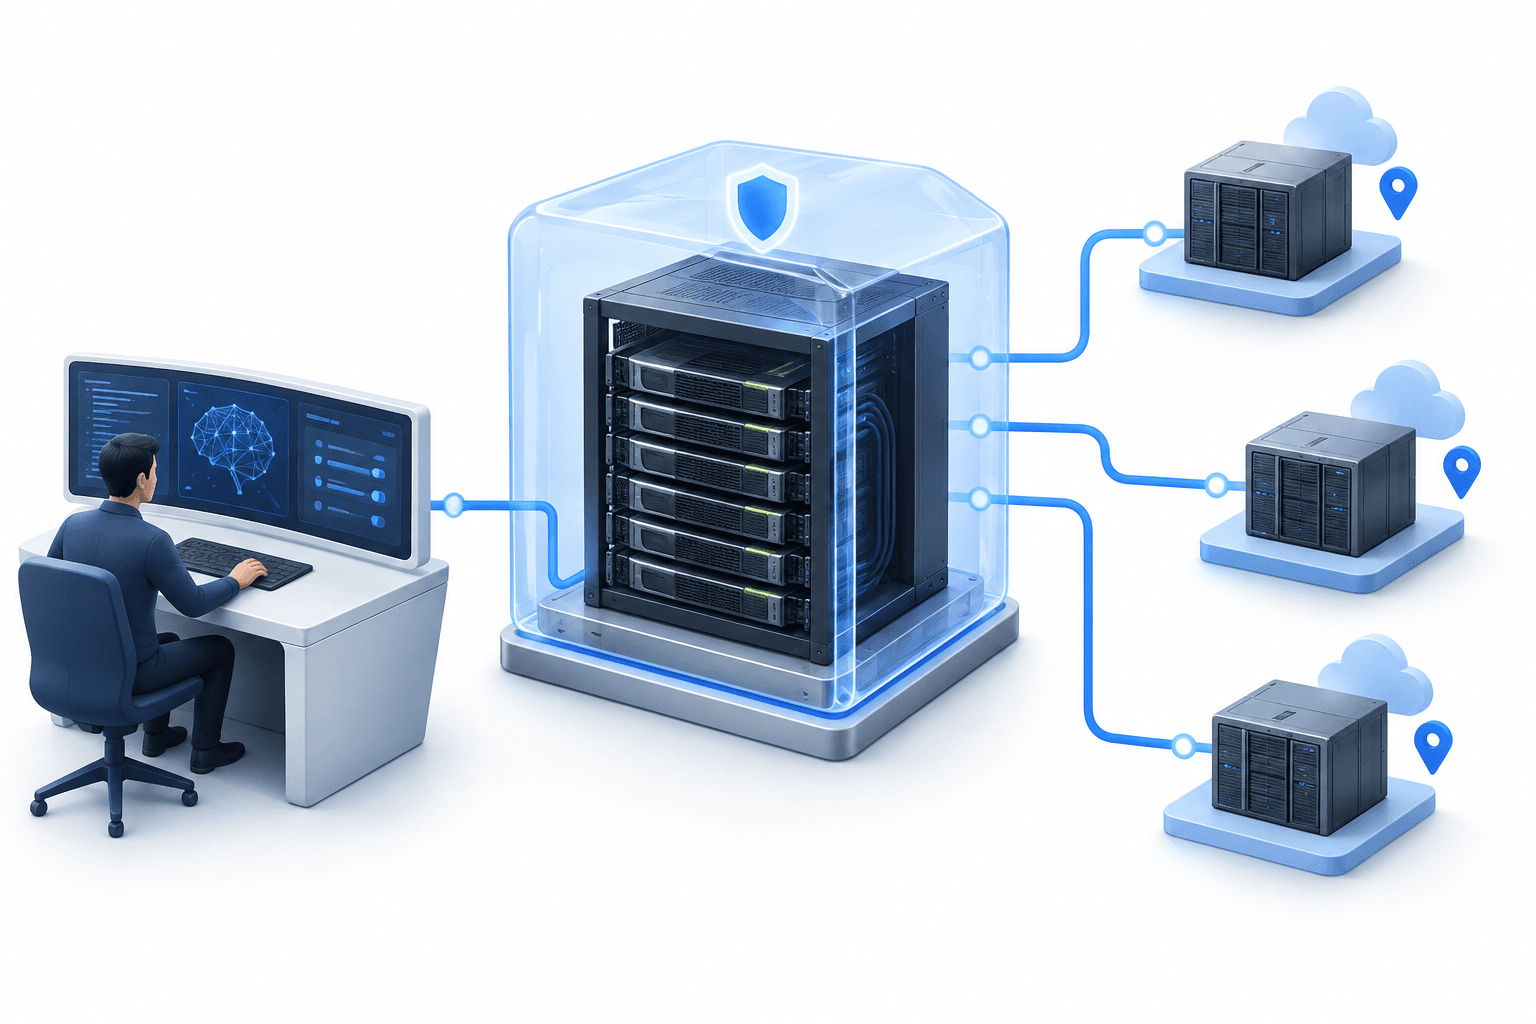
NVIDIA Confidential Computing ajoute Confidential Bare Metal, une option de déploiement conçue pour permettre aux développeurs de modèles de pointe d’exécuter des charges de travail sensibles sur une infrastructure tierce dédiée, tout en conservant le contrôle de leurs modèles, de leurs données et de leur pile logicielle. Cette extension offre aux développeurs un autre moyen de recourir à des capacités de calcul externes sans adopter un environnement virtualisé.
Points clés
- Confidential Bare Metal permet aux développeurs de modèles d’exploiter leur propre pile logicielle sur une infrastructure NVIDIA tierce dédiée.
- Cohere prévoit d’intégrer cette option à Model Vault, tandis que Google Cloud étend sa prise en charge aux instances A4X Max.
- La prise en charge de la plateforme s’étend aux systèmes Grace Blackwell et Rubin ; la prise en charge de DSX OS et les capacités des partenaires systèmes sont prévues.
Table des matières
- Ce que change NVIDIA Confidential Computing
- En quoi les options de déploiement diffèrent
- Les initiatives de Cohere et de Google Cloud
- État de la prise en charge de la plateforme
- Conclusion
Ce que change NVIDIA Confidential Computing
Le principal changement tient à l’association de protections de l’informatique confidentielle et du contrôle d’un environnement logiciel bare metal. NVIDIA indique que les développeurs de modèles peuvent posséder et exploiter une pile sur mesure, comprenant les logiciels d’infrastructure hôte et de plateforme, sur des infrastructures tierces de fournisseurs cloud, de néoclouds et d’entreprises.
L’entreprise met en place des contrôles de sécurité de la plateforme destinés à protéger les données en transit, à mesurer l’intégrité de la plateforme et à appliquer des restrictions d’accès au niveau matériel. Son architecture d’informatique confidentielle s’appuie sur une isolation ancrée dans le matériel et une attestation cryptographique pour contribuer à protéger les modèles et les données pendant leur exécution.
Pour les développeurs qui recherchent des capacités supplémentaires d’entraînement et d’inférence, NVIDIA présente cette extension comme un moyen d’accéder à davantage d’options géographiques, souveraines et opérationnelles. Les fournisseurs d’infrastructures pris en charge disposent, quant à eux, d’un moyen d’héberger des charges de travail sensibles nécessitant de solides protections de la confidentialité des modèles et des données.
| Élément | Détails |
|---|---|
| Confidential Bare Metal | Nouvelle option de déploiement de charges de travail sensibles sur une infrastructure tierce dédiée, qui laisse au développeur le contrôle de la pile logicielle. |
| Confidential Containers | Option de déploiement pour les environnements Kubernetes dans le cadre de l’architecture de sécurité convergée de NVIDIA. |
| Confidential Virtual Machines | Option de déploiement pour les environnements virtualisés. |
| Cohere Model Vault | Cohere prévoit d’intégrer Confidential Bare Metal en utilisant les environnements d’exécution de confiance de NVIDIA. |
| Google Cloud | Étend la prise en charge de Confidential Bare Metal aux instances A4X Max équipées de systèmes NVIDIA GB300 NVL72. |
| NVIDIA DSX OS | Prendra en charge tous les modes de NVIDIA Confidential Computing pour les fournisseurs qui construisent des usines d’IA. |
En quoi les options de déploiement diffèrent
Bare metal rejoint Confidential Containers et Confidential Virtual Machines au sein de ce que NVIDIA décrit comme une architecture de sécurité convergée. La différence réside dans l’environnement d’exploitation : une infrastructure bare metal dédiée, des environnements Kubernetes ou des environnements virtualisés.
Ce choix est important, car les organisations peuvent sélectionner un modèle de déploiement adapté à leurs limites de confiance et à leurs exigences opérationnelles. La nouvelle option vise spécifiquement les développeurs qui souhaitent exécuter leurs propres logiciels d’hôte et de plateforme plutôt que d’utiliser les modèles de déploiement par conteneurs ou par machines virtuelles.
Les initiatives de Cohere et de Google Cloud
Cohere prévoit d’intégrer Confidential Bare Metal à Cohere Model Vault. Cette intégration prévue s’appuierait sur les environnements d’exécution de confiance NVIDIA Confidential Computing afin d’étendre la sécurité ancrée dans le matériel au GPU, en protégeant les modèles et les données en mémoire et sur les interconnexions pendant leur exécution.
Google Cloud étend la prise en charge de Confidential Bare Metal aux instances A4X Max équipées de systèmes NVIDIA GB300 NVL72. Selon NVIDIA, ces instances associeront le calcul accéléré non virtualisé à une protection cryptographique des données d’entraînement et de la propriété intellectuelle des modèles.
Il s’agit de démarches d’adoption distinctes : Cohere évoque une intégration prévue à sa plateforme de modèles, tandis que Google Cloud étend la prise en charge de son infrastructure. Aucune de ces démarches ne doit être considérée comme la preuve que tous les fournisseurs de l’écosystème plus large de NVIDIA ont achevé le déploiement de Confidential Bare Metal.
État de la prise en charge de la plateforme
NVIDIA indique que la prise en charge de Confidential Computing s’étend désormais aux systèmes à l’échelle d’un rack Grace Blackwell NVL72, ainsi qu’aux systèmes HGX Rubin NVL8 et DGX Rubin NVL8 basés sur x86. Cela élargit les plateformes matérielles couvertes par l’architecture de sécurité.
L’entreprise cite CoreWeave, Firmus, GMI Cloud, Google Cloud, IREN, Lambda, Microsoft Azure Infrastructure, Nebius, Nscale et Vultr parmi les fournisseurs prenant en charge les déploiements NVIDIA Confidential Computing. Cette déclaration concernant l’écosystème porte sur Confidential Computing dans son ensemble et n’établit pas que chaque fournisseur propose les mêmes options de déploiement.
D’autres prises en charge sont encore à venir. Cisco, Dell Technologies, HPE, Lenovo, Supermicro et Bull prendront en charge ces capacités par l’intermédiaire de NVIDIA-Certified Systems. NVIDIA DSX OS prendra également en charge tous les modes de Confidential Computing, fournissant ainsi une base logicielle aux fournisseurs cloud qui construisent et exploitent des usines d’IA avec des charges de travail confidentielles.
Conclusion
Cette extension offre aux développeurs de modèles une option d’informatique confidentielle fondée sur une infrastructure dédiée et le contrôle de la pile logicielle. Sa portée pratique repose sur l’élargissement récent de la prise en charge matérielle et sur des initiatives propres à certains fournisseurs, notamment l’intégration prévue de Cohere et l’extension de l’infrastructure de Google Cloud.
Lire plus d’actualités
Plus d’actualités FinanceVelix
Avertissement
Cet article de FinanceVelix fournit des informations générales et ne constitue pas un conseil personnalisé en matière financière, d’investissement, juridique ou fiscale. Les cours du marché, les taux d’intérêt et la conjoncture économique peuvent évoluer ; les investissements comportent un risque de perte. Les faits reflètent les informations disponibles au moment de la publication et peuvent changer. Vérifiez les informations importantes de manière indépendante et consultez un professionnel qualifié si nécessaire. La mention d’un actif, d’une entreprise ou d’un service ne constitue pas une recommandation.