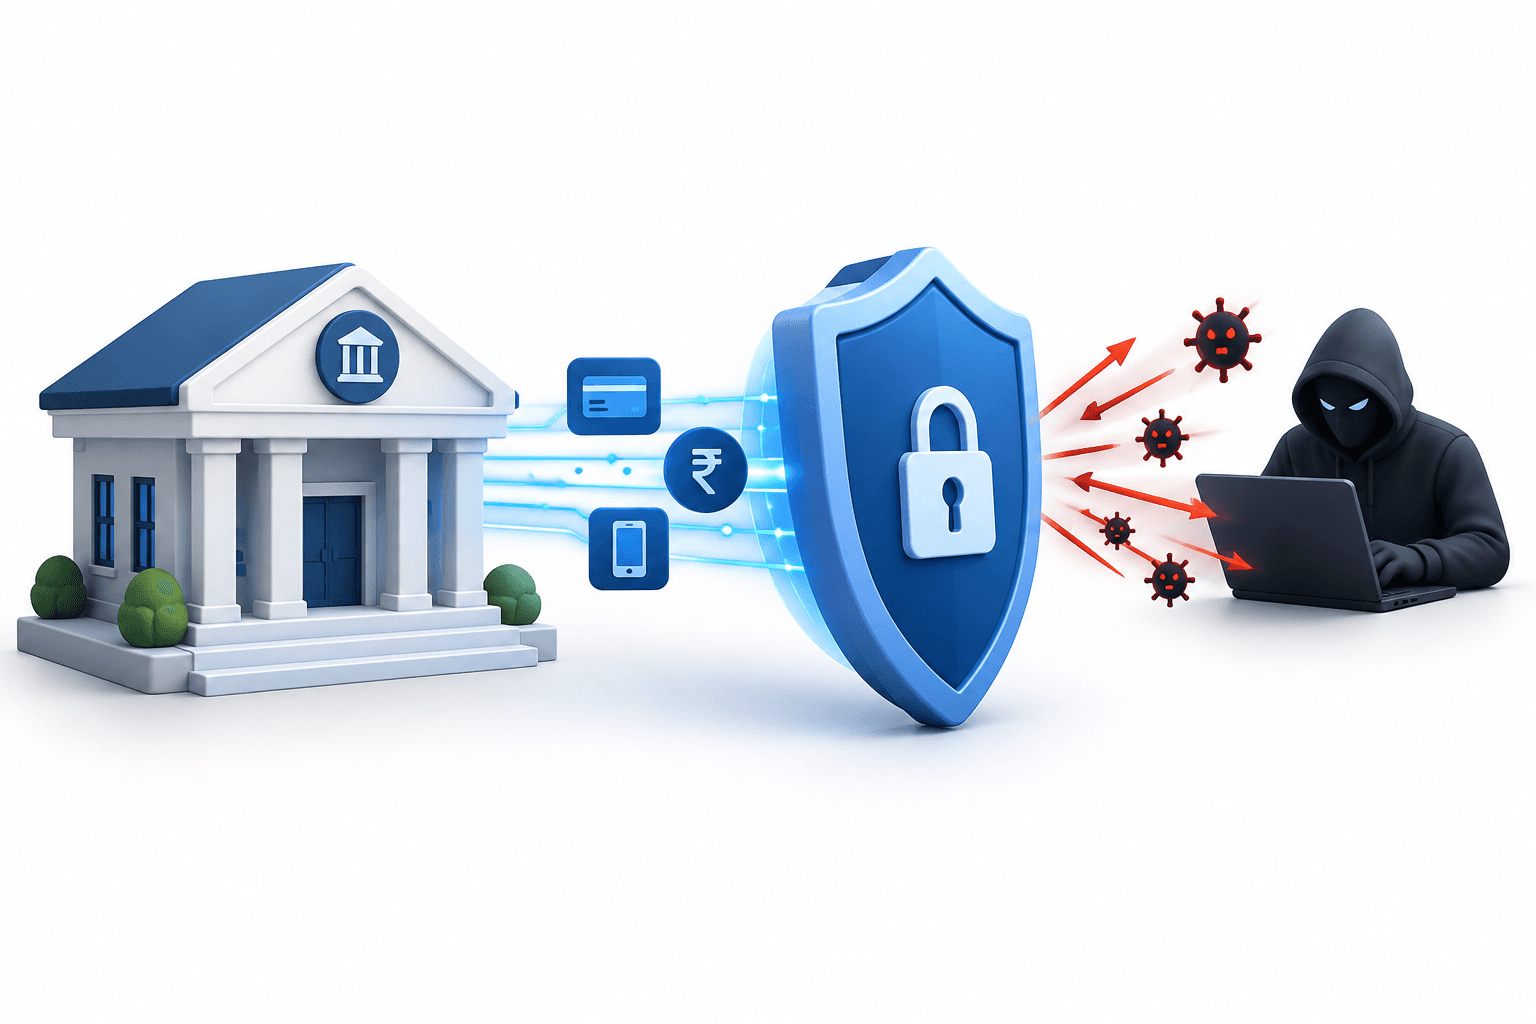
Serangan siber terhadap NBFC di India telah menguras dana yang diperkirakan mencapai ₹300 crore dalam kurun waktu sekitar dua bulan, sebagian besar dari perusahaan pembiayaan non-bank yang lebih kecil, kata sejumlah orang yang mengetahui kasus tersebut. Hampir 150 pengaduan atau laporan informasi pertama telah diajukan.
Poin-Poin Utama
- Beberapa pemberi pinjaman menghadapi serangan berulang, termasuk satu perusahaan di Delhi yang kehilangan ₹7.5 crore, lalu ₹7.25 crore dalam insiden terpisah.
- CERT-In telah memperingatkan bahwa penyerang dapat mengeksploitasi API pembayaran dan mengidentifikasi kemungkinan penggunaan alat berbantuan AI.
Serangan siber terhadap NBFC menyasar pemberi pinjaman yang lebih kecil
Perkiraan tersebut, yang dilaporkan pada 29 Oktober 2026, mencakup serangan di seluruh India selama sekitar dua bulan sebelumnya. Orang-orang yang mengetahui kasus tersebut mengatakan bahwa perusahaan yang terdampak sebagian besar adalah pemberi pinjaman dengan omzet sekitar ₹1.000 crore atau kurang.
Sekitar 30 pengaduan telah diajukan di Mumbai, lebih dari 25 di Delhi, dan 15 hingga 16 di Chennai, sementara pengaduan lainnya diajukan di kota-kota lain, kata mereka. Badan-badan keamanan siber menyarankan pemberi pinjaman untuk meningkatkan infrastruktur mereka.
Cara penyerang mengeksploitasi sistem pembayaran
Dalam imbauan tertanggal 9 Oktober, Indian Computer Emergency Response Team, atau CERT-In, menguraikan serangan terhadap pemberi pinjaman dan entitas keuangan lainnya yang melibatkan kredensial pembayaran yang dicuri dan transfer tanpa izin. Imbauan tersebut peringatan tentang API pembayaran dan pencairan dana menyebutkan bahwa penyerang dapat menggunakan infrastruktur milik institusi yang telah disetujui untuk melewati pemeriksaan pada tingkat aplikasi.
CERT-In mengatakan bahwa analisisnya menunjukkan kemungkinan penggunaan alat ofensif berbantuan AI dalam serangan tersebut. Dalam imbauan terpisah tertanggal 15 Oktober, badan tersebut mengatakan alat AI telah mempersingkat waktu antara akses awal dan dampak dalam kampanye yang bermotif finansial, sementara beberapa organisasi kembali diserang setelah upaya pemulihan yang tidak tuntas.
Badan tersebut merekomendasikan langkah-langkah yang mencakup autentikasi multifaktor, penyimpanan aman dan penggantian kredensial secara berkala, batas transaksi, serta pemantauan transfer dana secara waktu nyata.
Baca Berita Lainnya
Penafian
Artikel FinanceVelix ini memberikan informasi umum, bukan nasihat keuangan, investasi, hukum, atau pajak yang dipersonalisasi. Harga pasar, suku bunga, dan kondisi ekonomi dapat berubah; investasi mengandung risiko kerugian. Fakta-fakta mencerminkan materi yang tersedia saat diterbitkan dan dapat berubah. Periksa informasi penting secara mandiri dan konsultasikan dengan profesional berkualifikasi bila diperlukan. Penyebutan aset, perusahaan, atau layanan bukan merupakan dukungan.
Komentar
Bersikaplah hormat. Dilarang mengirim spam, menyamar sebagai orang lain, atau membagikan kredensial pribadi. Postingan dan komentar biasa langsung muncul; tautan mencurigakan ditahan untuk ditinjau.
Tolong tunggu...