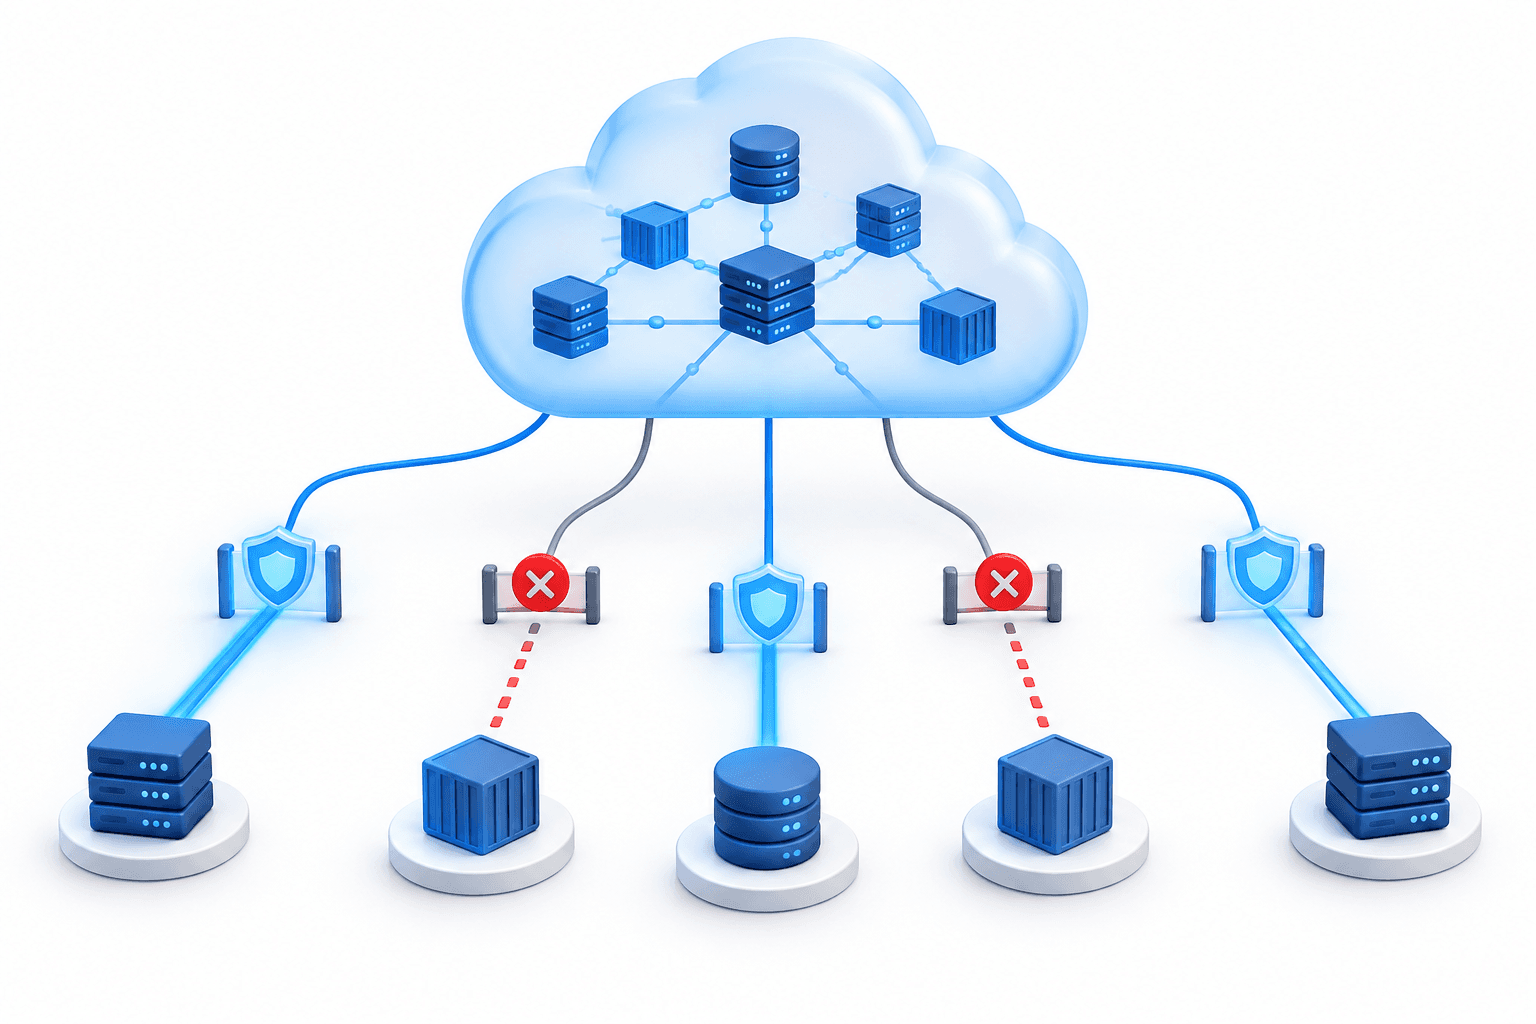
Aviatrixは2026年10月26日、侵害されたクラウドワークロードが接続できる範囲を企業が制限できるようにする「Aviatrix Clearance」を提供開始した。また、2026年11月1日から2027年5月1日まで、企業向けの無料インシデント対応プログラムを実施すると発表した。
主なポイント
- このプログラムでは、ワークロード数の上限なく、企業の環境全体でアウトバウンドおよびラテラルの封じ込めと侵入防止をカバーする。
- チームは、ポリシーを適用する前に、モニターモードで実際のトラフィックを使ってテストできる。
- Active Defenseは、設計パートナー向けに無料の早期アクセスで提供されている。
Aviatrix Clearanceの仕組み
Clearanceは、各クラウドワークロードの接続先を承認済みのものに制限するよう設計されている。アウトバウンド封じ込めは外部宛ての接続を制御し、ラテラル封じ込めはワークロード間の接続を管理する。
Aviatrixによると、チームはモニターモードを使って、提案されたポリシーを適用した場合にどの接続がブロックされるかを事前に確認できる。ポリシーはその後、1つの設定で適用でき、1回の操作で元に戻せる。
提供状況とプログラムの制限
最近のセキュリティインシデントを受けてAviatrixが発表したこのインシデント対応プログラムは、すべての企業が対象となる。無料期間は2026年11月1日から2027年5月1日まで。AWS Marketplaceでの登録受付は11月1日に開始される。チームは、無料の読み取り専用の封じ込め評価から始められる。
インシデント対応プログラム以外では、Clearanceには封じ込め評価と、モニターモードまたは適用モードで利用できる15ワークロード分の機能が、期間の制限なく含まれる。製品はワークロード単位の料金体系で、価格はAviatrixに問い合わせる必要がある。ポリシーの作成・更新を行うActive Defense機能は、設計パートナー向けに無料の早期アクセスで提供されている。
ニュースをもっと読む
免責事項
この記事はFinanceVelixが一般的な情報を提供するものであり、個別の金融、投資、法律、税務に関する助言ではありません。市場価格、金利、経済状況は変動する可能性があり、投資には損失のリスクが伴います。記載内容は公開時点で入手可能な資料に基づいており、変更される場合があります。重要な情報はご自身で確認し、必要に応じて資格を有する専門家にご相談ください。資産、企業、サービスへの言及は推奨を意味するものではありません。




コメント
互いに敬意を持って接してください。スパム、なりすまし、非公開の認証情報の投稿は禁止です。通常の投稿やコメントはすぐに表示されますが、疑わしいリンクは審査のため保留されます。
お待ちください…