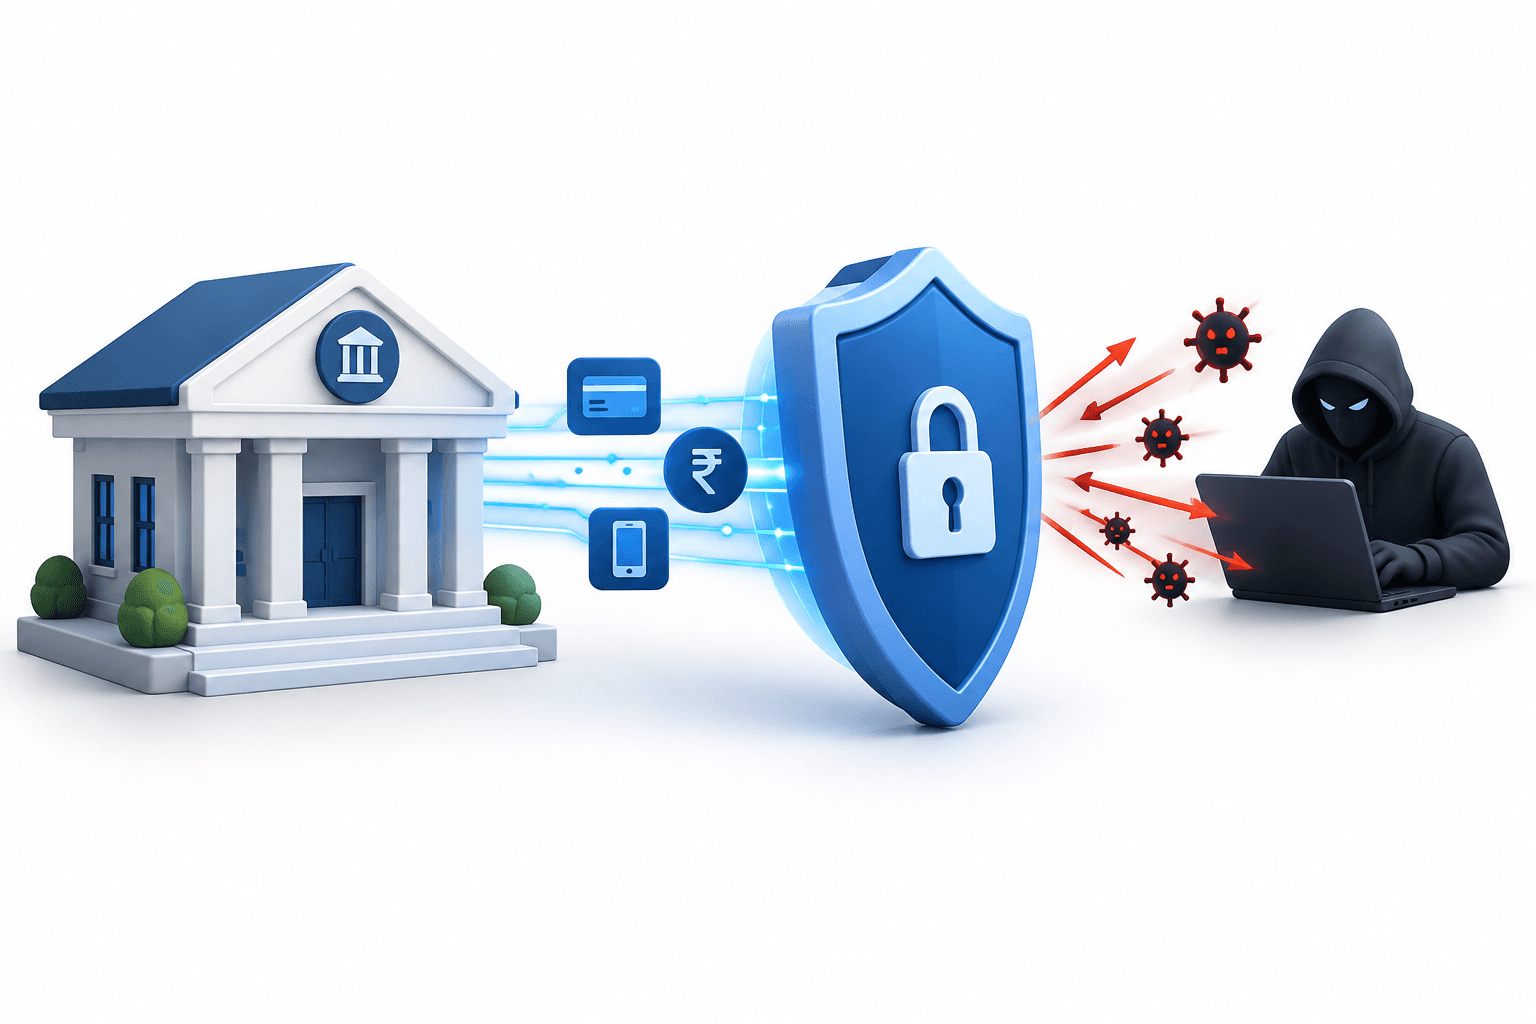
事案に詳しい関係者によると、インドのNBFCへのサイバー攻撃により、約2カ月で推定3億ルピーが流出した。被害の大半は小規模なノンバンク金融会社だった。約150件の苦情または第一報告書(FIR)が提出されている。
要点
- 一部の貸し手は繰り返し攻撃を受けており、デリーのある企業は別々の事案で、まず7,500万ルピー、次に7,250万ルピーの損失を被った。
- CERT-Inは、攻撃者が決済APIを悪用する可能性があると警告し、AI支援ツールが使われた可能性を指摘した。
NBFCへのサイバー攻撃、小規模な貸し手を直撃
2026年10月29日に報じられたこの推計は、インド全土でその前のおよそ2カ月間に起きた攻撃を対象としている。事案に詳しい関係者によると、被害を受けた企業の大半は、売上高が約1,000 crore以下の貸し手だった。
関係者によると、ムンバイでは約30件、デリーでは25件超、チェンナイでは15~16件の苦情が提出され、ほかの都市でも提出されている。サイバーセキュリティ機関は、貸し手にインフラの更新を助言している。
攻撃者が決済システムを悪用する手口
インド・コンピューター緊急対応チーム(CERT-In)は10月9日の勧告で、盗まれた決済認証情報や不正送金が関与した、貸し手やその他の金融機関への攻撃について説明した。同機関の 決済・資金実行APIに関する警告 では、攻撃者が金融機関自身の承認済みインフラを利用して、アプリケーションレベルのチェックを回避できる可能性があるとした。
CERT-Inは、分析の結果、これらの攻撃でAI支援型の攻撃ツールが使われた可能性が示されたと述べた。別の10月15日の勧告では、金銭目的の攻撃キャンペーンにおいて、AIツールにより初期アクセスから被害発生までの時間が短縮されたとし、一部の組織は不完全な修復対応の後に再び攻撃を受けたと述べた。
同機関は、多要素認証、認証情報の安全な保管と定期的な更新、取引上限の設定、資金移動のリアルタイム監視などの対策を推奨した。
ニュースをもっと読む
免責事項
この記事は一般情報を提供するものであり、個別の金融、投資、法律、税務に関する助言ではありません。市場価格、金利、経済状況は変動する可能性があり、投資には損失のリスクが伴います。記載内容は公開時点で入手可能な資料に基づいており、変更される可能性があります。重要な情報はご自身で確認し、必要に応じて資格を有する専門家にご相談ください。資産、企業、サービスへの言及は、推奨を意味するものではありません。
コメント
互いに敬意を持って接してください。スパム、なりすまし、非公開の認証情報の投稿は禁止です。通常の投稿やコメントはすぐに表示されますが、疑わしいリンクは審査のため保留されます。
お待ちください…