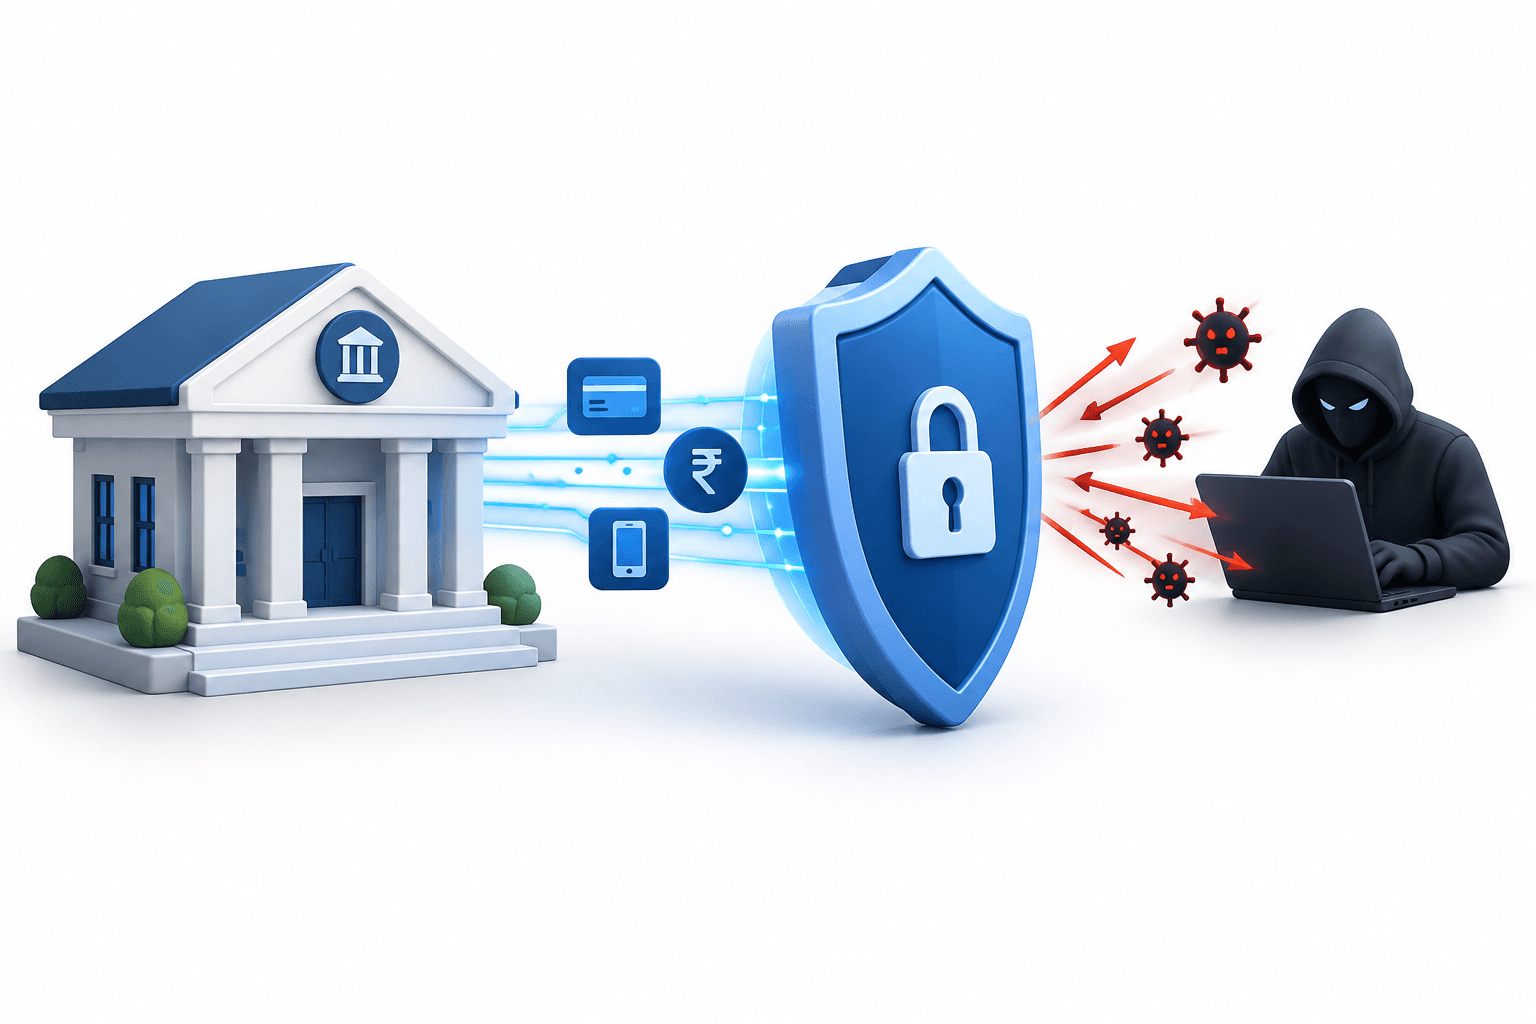
Cyberataki na NBFC w Indiach doprowadziły do wyprowadzenia około ₹300 crore w ciągu mniej więcej dwóch miesięcy, głównie z mniejszych niebankowych instytucji finansowych — poinformowały osoby zaznajomione ze sprawami. Złożono prawie 150 skarg lub zawiadomień o przestępstwie.
Najważniejsze informacje
- Niektórzy pożyczkodawcy padli ofiarą powtarzających się ataków. Jedna instytucja w Delhi straciła ₹7.5 crore, a następnie ₹7.25 crore w dwóch odrębnych incydentach.
- CERT-In ostrzegł, że atakujący mogą wykorzystywać interfejsy API płatności, i wskazał na możliwość użycia narzędzi wspomaganych przez AI.
Cyberataki na NBFC uderzają w mniejszych pożyczkodawców
Szacunki opublikowane 29 października 2026 r. obejmują ataki w całych Indiach w okresie około dwóch poprzedzających miesięcy. Osoby zaznajomione ze sprawami podały, że zaatakowane firmy to w większości pożyczkodawcy, których obrót wynosił około ₹1,000 crore lub mniej.
Jak podały te osoby, około 30 skarg złożono w Mumbaju, ponad 25 w Delhi, a od 15 do 16 w Chennai; zgłoszenia napływały także z innych miast. Agencje ds. cyberbezpieczeństwa zalecają pożyczkodawcom modernizację infrastruktury.
Jak atakujący wykorzystują systemy płatnicze
W komunikacie z 9 października Indyjski Zespół Reagowania na Incydenty Komputerowe (Indian Computer Emergency Response Team, CERT-In) opisał ataki na pożyczkodawców i inne instytucje finansowe, w których wykorzystano skradzione dane uwierzytelniające do płatności i dokonywano nieautoryzowanych przelewów. Jego ostrzeżenie dotyczące interfejsów API do płatności i wypłat środków głosiło, że atakujący mogą wykorzystać własną, zatwierdzoną infrastrukturę instytucji, aby ominąć kontrole na poziomie aplikacji.
CERT-In poinformował, że jego analiza wskazuje na możliwość użycia w tych atakach ofensywnych narzędzi wspomaganych przez AI. W odrębnym komunikacie z 15 października agencja podała, że narzędzia AI skróciły czas między uzyskaniem początkowego dostępu a wystąpieniem skutków w kampanii motywowanej finansowo, a niektóre organizacje zaatakowano ponownie po niepełnym usunięciu skutków wcześniejszego ataku.
Agencja zaleciła między innymi stosowanie uwierzytelniania wieloskładnikowego, bezpieczne przechowywanie danych uwierzytelniających i ich regularną rotację, ustalanie limitów transakcji oraz monitorowanie przelewów w czasie rzeczywistym.
Czytaj więcej wiadomości
Więcej wiadomości FinanceVelix
Zastrzeżenie
Ten artykuł FinanceVelix zawiera ogólne informacje, a nie spersonalizowane porady finansowe, inwestycyjne, prawne ani podatkowe. Ceny rynkowe, stopy procentowe i warunki gospodarcze mogą się zmieniać; inwestycje wiążą się z ryzykiem straty. Podane fakty odzwierciedlają informacje dostępne w chwili publikacji i mogą ulec zmianie. Ważne informacje należy niezależnie weryfikować, a w razie potrzeby skonsultować się z wykwalifikowanym specjalistą. Wzmianka o aktywach, firmie lub usłudze nie stanowi rekomendacji.
Komentarze
Szanuj innych. Nie spamuj, nie podszywaj się pod innych ani nie publikuj poufnych danych logowania. Zwykłe posty i komentarze pojawiają się natychmiast; podejrzane linki są wstrzymywane do weryfikacji.
Proszę poczekać...