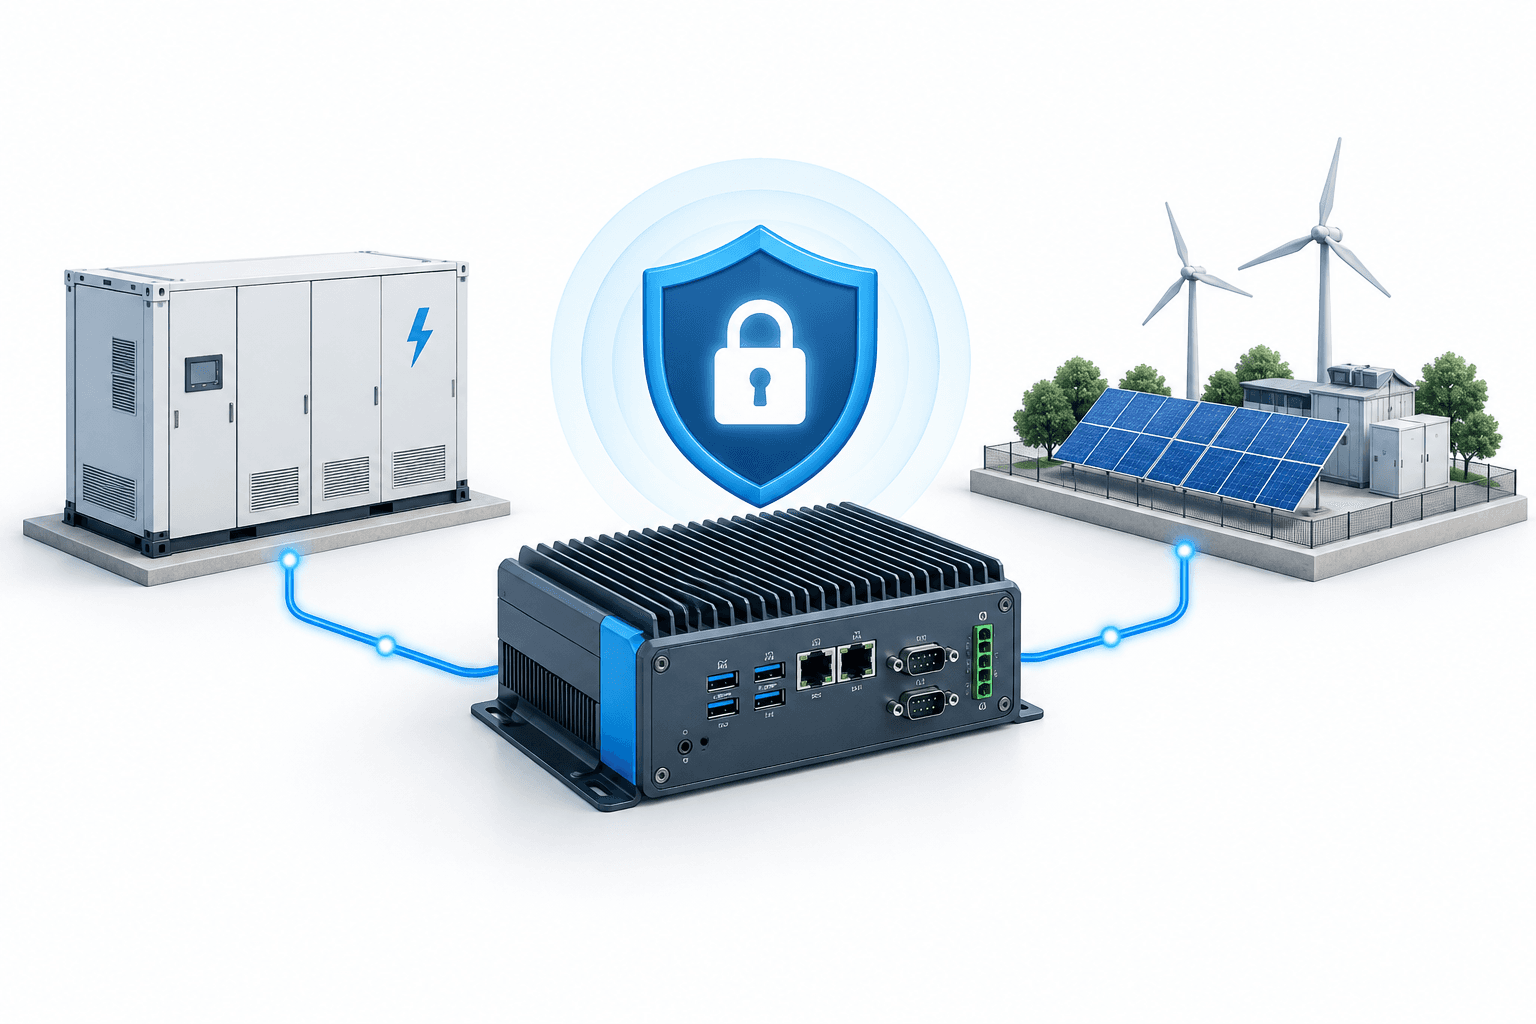
O Advantech AFE-E630, um sistema industrial de borda embarcado usado em energia e outras aplicações, recebeu da DEKRA um Atestado de Conformidade em cibersegurança. A avaliação concluiu que as funções de segurança do sistema atenderam aos requisitos pertinentes do Nível de Segurança 2 dentro do escopo testado.
Principais conclusões
- A DEKRA avaliou o dispositivo com base na versão de 2019 da IEC 62443-4-2, uma norma de segurança para componentes industriais.
- O atestado não substitui uma avaliação de segurança do sistema mais amplo no qual o dispositivo está instalado.
- A avaliação não é uma avaliação de conformidade nos termos do Regulamento de Ciber-resiliência da UE.
O que a avaliação do Advantech AFE-E630 abrange
A DEKRA avaliou o AFE-E630 como dispositivo host em sete áreas fundamentais de segurança. Elas abrangem acesso e autenticação, controle de uso, integridade e confidencialidade do sistema, restrições ao fluxo de dados, resposta a incidentes e disponibilidade.
A Advantech afirma que o sistema pode gerenciar dados de campo e comunicações entre dispositivos em aplicações como gestão de armazenamento de energia, controle de microrredes e gateways industriais de borda.
O resultado fornece aos integradores evidências sobre as funções avaliadas no componente. Não elimina todos os riscos de cibersegurança em uma implantação: esses riscos dependem de como o sistema mais amplo é projetado e conectado.
Como o resultado se relaciona com as regras da UE
O Regulamento de Ciber-resiliência da UE abrange questões como o projeto seguro de produtos, o tratamento de vulnerabilidades e a manutenção após a entrada dos produtos no mercado. Desde 11 de setembro de 2026, os fabricantes são obrigados a comunicar vulnerabilidades exploradas ativamente e incidentes graves de segurança que afetem produtos abrangidos pelo escopo da lei.
Os fabricantes que consideram o mercado da UE precisam determinar se seus produtos estão abrangidos e quais requisitos e procedimentos de avaliação se aplicam. Uma avaliação IEC 62443-4-2 pode contribuir para a análise das evidências técnicas existentes, mas não comprova a conformidade com o regulamento da UE.
Próximo marco
A aplicação dos principais requisitos do Regulamento de Ciber-resiliência está prevista para começar em 11 de dezembro de 2027.
Leia mais notícias
Aviso legal
Este artigo da FinanceVelix fornece informações gerais, não aconselhamento financeiro, de investimento, jurídico ou tributário personalizado. Os preços de mercado, as taxas de juros e as condições econômicas podem mudar; os investimentos envolvem risco de perdas. Os fatos refletem as informações disponíveis no momento da publicação e podem mudar. Verifique informações importantes de forma independente e consulte um profissional qualificado quando necessário. A menção a um ativo, empresa ou serviço não constitui endosso.




Comentários
Seja respeitoso. Não publique spam, não se passe por outra pessoa nem divulgue credenciais privadas. Postagens e comentários comuns aparecem imediatamente; links suspeitos ficam retidos para análise.
Por favor, espere...