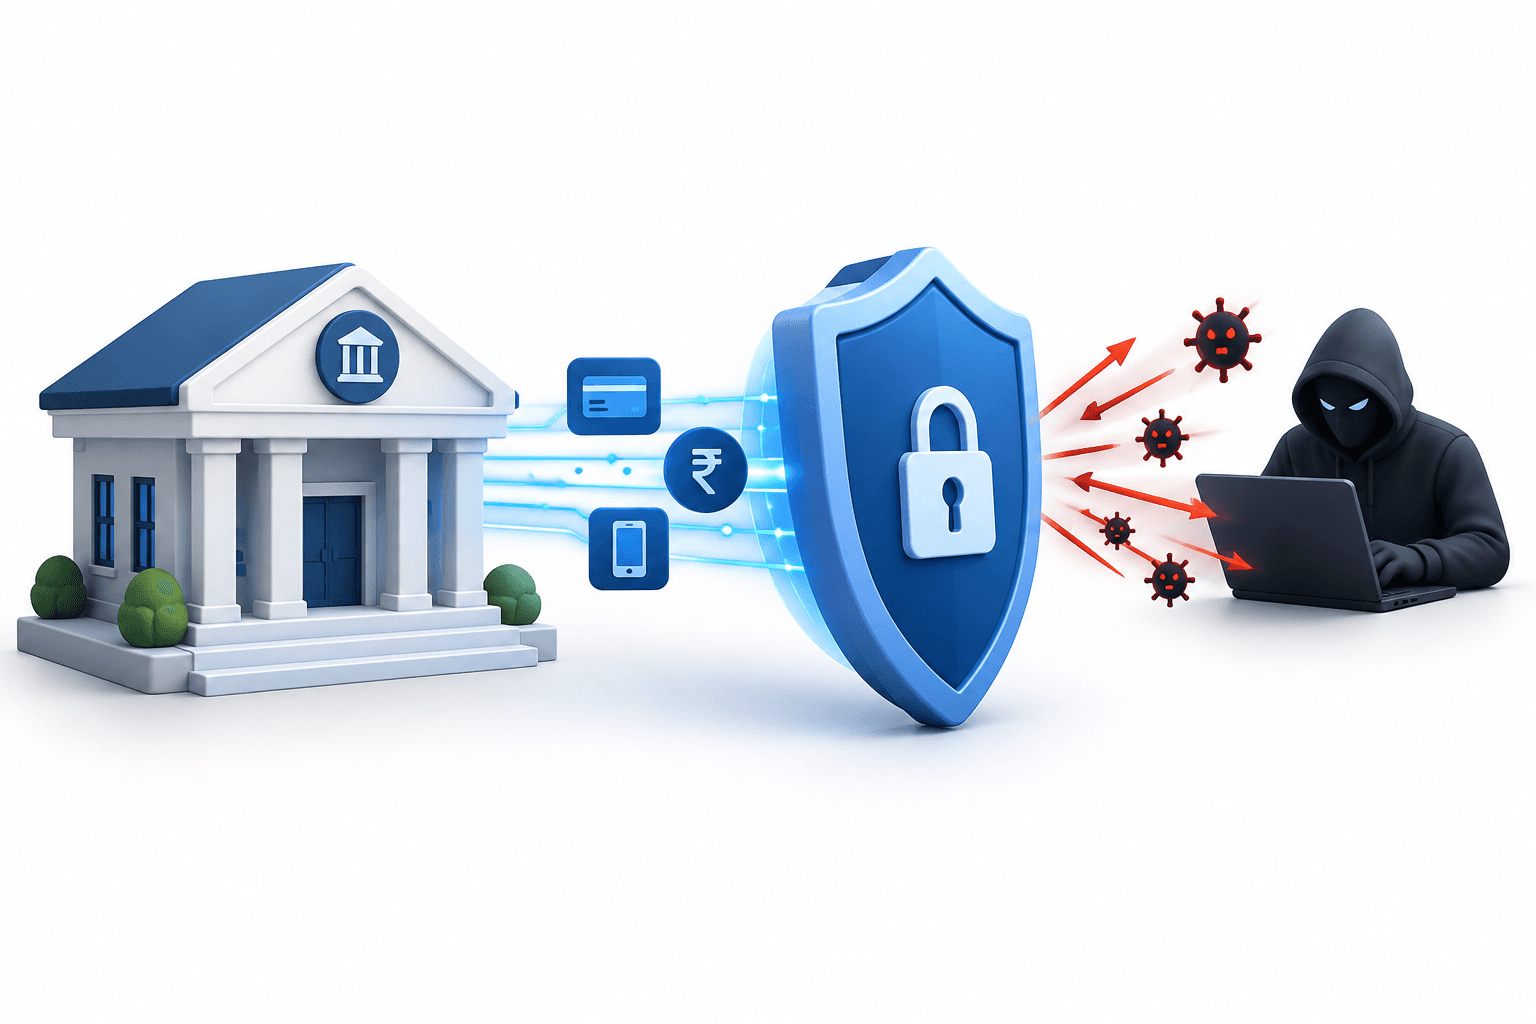
Kybernetické útoky na NBFC v Indii odčerpali za približne dva mesiace odhadovaných ₹300 crore, a to prevažne z menších nebankových finančných spoločností, uviedli ľudia oboznámení s prípadmi. Bolo podaných takmer 150 sťažností alebo oznámení o trestnom čine.
Kľúčové body
- Niektorí veritelia čelili opakovaným útokom, vrátane jednej spoločnosti v Dillí, ktorá pri samostatných incidentoch prišla najprv o ₹7.5 crore a potom o ₹7.25 crore.
- CERT-In upozornil, že útočníci môžu zneužiť platobné API, a identifikoval možné využitie nástrojov s podporou umelej inteligencie.
Kybernetické útoky na NBFC zasahujú menších veriteľov
Odhad zverejnený 29. októbra 2026 zahŕňa útoky v celej Indii počas približne dvoch predchádzajúcich mesiacov. Ľudia oboznámení s prípadmi uviedli, že zasiahnutými spoločnosťami boli prevažne veritelia s obratom približne ₹1,000 crore alebo nižším.
Ľudia uviedli, že v Bombaji bolo podaných približne 30 sťažností, v Dillí viac ako 25 a v Čennaí 15 až 16, pričom ďalšie boli podané v iných mestách. Agentúry zaoberajúce sa kybernetickou bezpečnosťou radia veriteľom, aby modernizovali svoju infraštruktúru.
Ako útočníci zneužívajú platobné systémy
Indický tím pre reakciu na počítačové núdzové situácie (Indian Computer Emergency Response Team), známy ako CERT-In, v odporúčaní z 9. októbra opísal útoky na veriteľov a ďalšie finančné subjekty, pri ktorých boli odcudzené platobné prihlasovacie údaje a uskutočnené neoprávnené prevody. Jeho upozornenie týkajúce sa platobných a výplatných API uviedlo, že útočníci môžu obísť kontroly na úrovni aplikácie využitím vlastnej schválenej infraštruktúry inštitúcie.
CERT-In uviedol, že jeho analýza naznačila možné využitie útočných nástrojov s podporou umelej inteligencie pri týchto útokoch. V samostatnom odporúčaní z 15. októbra agentúra uviedla, že nástroje umelej inteligencie skrátili čas medzi prvotným prístupom a dopadom v kampani motivovanej finančným ziskom, pričom niektoré organizácie čelili opätovnému útoku po neúplnej náprave.
Agentúra odporučila opatrenia vrátane viacfaktorovej autentifikácie, bezpečného uchovávania a pravidelnej výmeny prihlasovacích údajov, limitov transakcií a monitorovania prevodov finančných prostriedkov v reálnom čase.
Prečítajte si ďalšie správy
Upozornenie
Tento článok FinanceVelix poskytuje všeobecné informácie, nie personalizované finančné, investičné, právne ani daňové poradenstvo. Trhové ceny, úrokové sadzby a ekonomické podmienky sa môžu meniť; investovanie je spojené s rizikom straty. Uvedené fakty vychádzajú z materiálov dostupných v čase zverejnenia a môžu sa zmeniť. Dôležité informácie si overte nezávisle a v prípade potreby sa poraďte s kvalifikovaným odborníkom. Uvedenie aktíva, spoločnosti alebo služby nepredstavuje odporúčanie.
Komentáre
Buďte ohľaduplní. Žiadny spam, vydávanie sa za iné osoby ani zverejňovanie súkromných prihlasovacích údajov. Bežné príspevky a komentáre sa zobrazujú okamžite; podozrivé odkazy sa zadržia na kontrolu.
Prosím, počkajte...