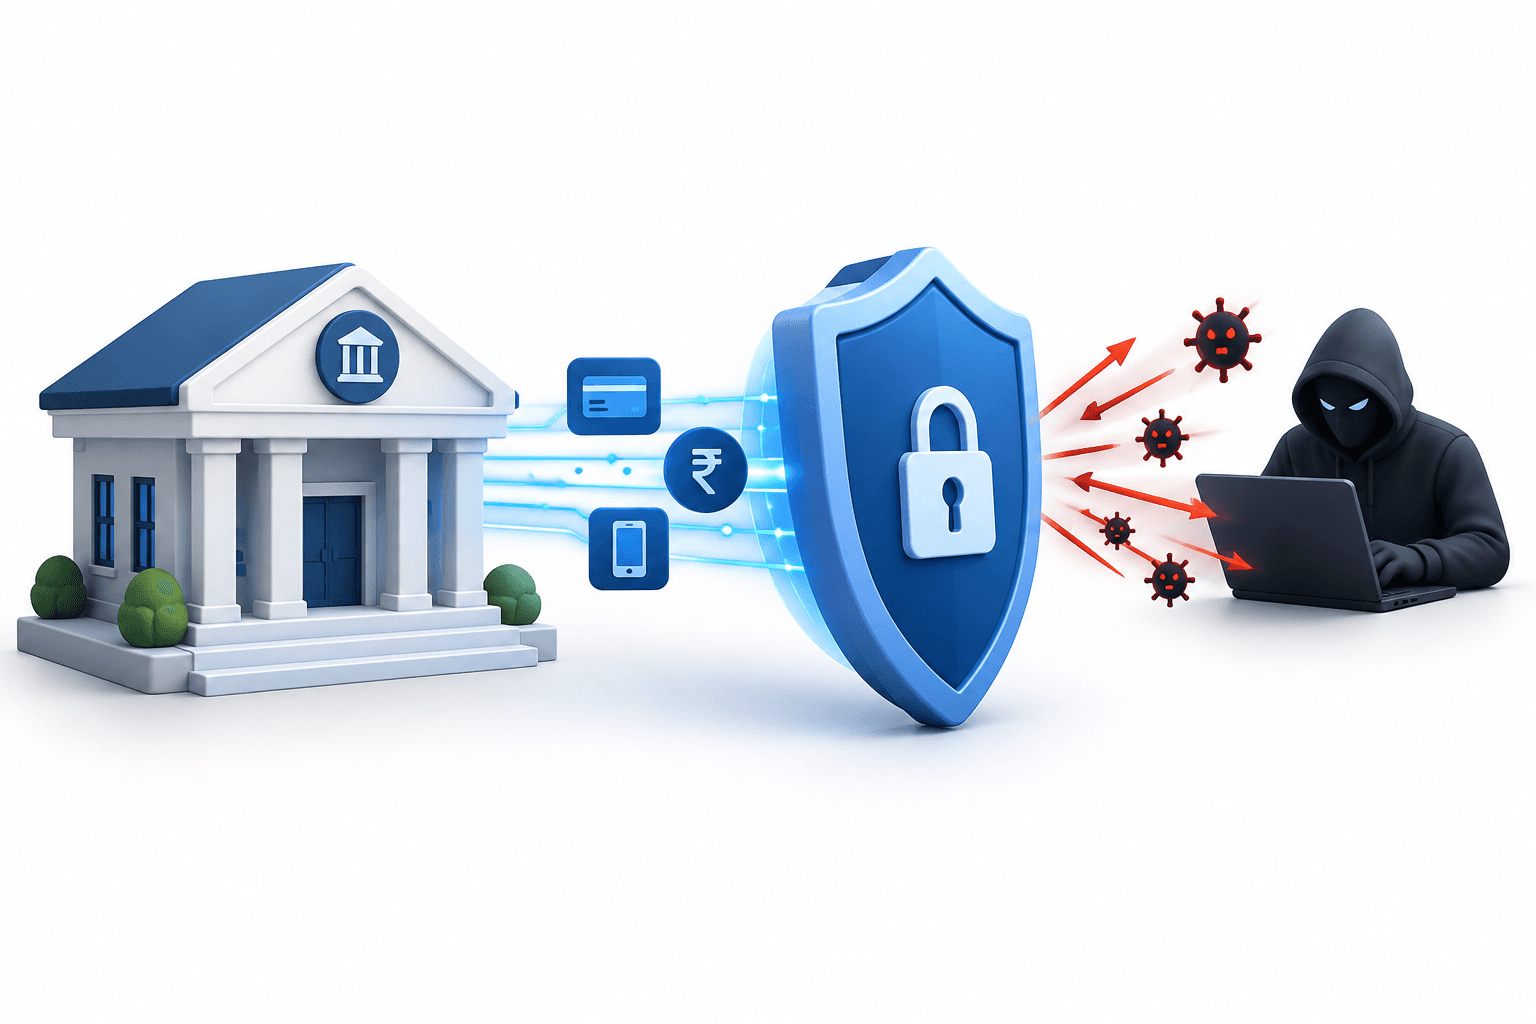
熟悉相關案件的人士表示,印度 NBFC 網路攻擊在約兩個月內竊取了估計 300 億盧比,損失大多來自規模較小的非銀行金融公司。近 150 件投訴或第一資訊報告(FIR)已提交。
重點摘要
- 部分放款機構多次遭受攻擊,包括德里一家機構,該機構在兩起不同事件中分別損失 7.5 億盧比和 7.25 億盧比。
- 印度電腦緊急應變小組(CERT-In)警告,攻擊者可能利用支付 API,並指出可能使用了 AI 輔助工具。
NBFC 網路攻擊鎖定規模較小的放款機構
據 2026 年 10 月 29 日報導,這項估計涵蓋印度各地在此前約兩個月發生的攻擊。熟悉相關案件的人士表示,受影響的公司大多是營業額約 1,000 億盧比或以下的放款機構。
相關人士表示,孟買已提交約 30 件投訴,德里超過 25 件,清奈則有 15 至 16 件,其他城市也有案件。網路安全機構正建議放款機構升級其基礎設施。
攻擊者如何利用支付系統
印度電腦緊急應變小組(CERT-In)在 10 月 9 日發布的公告中,說明了針對放款機構及其他金融實體的攻擊,當中涉及遭竊的支付憑證和未經授權的轉帳。該機構的 支付與撥款 API 警告 指出,攻擊者可能利用機構自身已核准的基礎設施,繞過應用程式層級的檢查。
CERT-In 表示,其分析顯示這些攻擊可能使用了 AI 輔助攻擊工具。在另一份 10 月 15 日的公告中,該機構表示,在一場以牟利為目的的攻擊活動中,AI 工具縮短了從初始入侵到造成影響的時間;部分組織在補救措施未完善後再次遭到攻擊。
該機構建議採取多項措施,包括多因素驗證、安全儲存並定期輪替憑證、設定交易限額,以及即時監控資金轉帳。
閱讀更多新聞
免責聲明
本文由 FinanceVelix 提供一般資訊,不構成個人化的財務、投資、法律或稅務建議。市場價格、利率和經濟狀況可能變動;投資具有虧損風險。文中事實反映發布時可取得的資料,且可能有所變更。請自行核實重要資訊,並於必要時諮詢合格專業人士。提及任何資產、公司或服務均不代表推薦。
留言
請尊重他人。禁止垃圾訊息、冒充他人或發布私人登入憑證。一般貼文和留言會立即顯示;含可疑連結的內容會暫緩發布,待審核後再顯示。
請稍等......