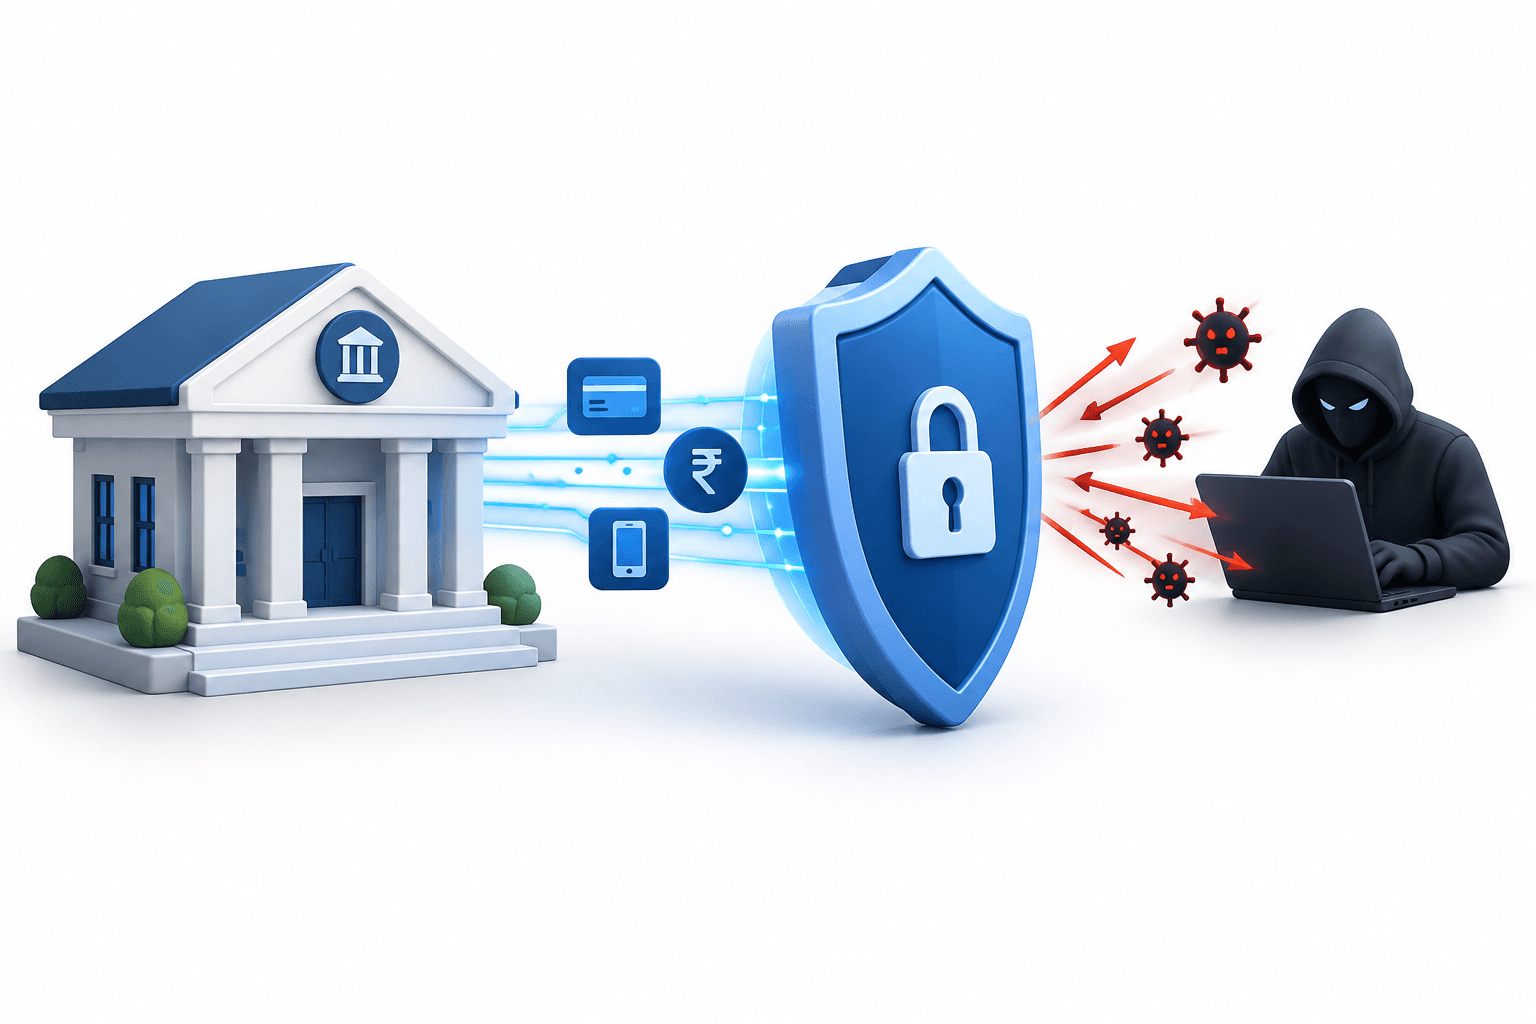
Gli attacchi informatici alle NBFC in India hanno sottratto circa ₹300 crore in due mesi, per lo più a società finanziarie non bancarie di dimensioni minori, hanno riferito persone a conoscenza dei casi. Sono state presentate quasi 150 denunce o denunce formali di reato.
Punti chiave
- Alcuni finanziatori hanno subito attacchi ripetuti, tra cui uno a Delhi che ha perso ₹7.5 crore e poi ₹7.25 crore in episodi distinti.
- CERT-In ha avvertito che gli aggressori possono sfruttare le API di pagamento e ha individuato un possibile uso di strumenti assistiti dall’IA.
Gli attacchi informatici alle NBFC colpiscono i finanziatori più piccoli
La stima, pubblicata il 29 ottobre 2026, riguarda gli attacchi avvenuti in tutta l’India nell’arco di circa due mesi. Secondo persone a conoscenza dei casi, le società colpite erano in gran parte finanziatori con un fatturato pari o inferiore a circa ₹1,000 crore.
Secondo le fonti, sono state presentate circa 30 denunce a Mumbai, più di 25 a Delhi e da 15 a 16 a Chennai, oltre ad altre in diverse città. Le agenzie di cybersicurezza stanno consigliando ai finanziatori di aggiornare le proprie infrastrutture.
Come gli aggressori sfruttano i sistemi di pagamento
In un avviso del 9 ottobre, l’Indian Computer Emergency Response Team, o CERT-In, ha descritto attacchi contro finanziatori e altri soggetti finanziari che hanno comportato il furto di credenziali di pagamento e trasferimenti non autorizzati. Il suo avviso sulle API di pagamento e di erogazione affermava che gli aggressori potevano utilizzare l’infrastruttura approvata dell’istituto stesso per aggirare i controlli a livello di applicazione.
CERT-In ha dichiarato che la propria analisi indicava un possibile impiego di strumenti offensivi assistiti dall’IA in quegli attacchi. In un avviso separato del 15 ottobre, l’agenzia ha affermato che gli strumenti di IA avevano ridotto il tempo tra l’accesso iniziale e l’impatto in una campagna motivata da finalità finanziarie, mentre alcune organizzazioni sono state attaccate nuovamente dopo interventi di ripristino incompleti.
L’agenzia ha raccomandato misure quali l’autenticazione a più fattori, la conservazione sicura e la rotazione delle credenziali, limiti alle transazioni e il monitoraggio in tempo reale dei trasferimenti di fondi.
Leggi altre notizie
Avvertenza
Questo articolo di FinanceVelix fornisce informazioni generali e non costituisce una consulenza finanziaria, di investimento, legale o fiscale personalizzata. I prezzi di mercato, i tassi di interesse e le condizioni economiche possono variare; gli investimenti comportano un rischio di perdita. I fatti rispecchiano le informazioni disponibili al momento della pubblicazione e potrebbero cambiare. Verifica autonomamente le informazioni importanti e, se necessario, rivolgiti a un professionista qualificato. La menzione di un’attività, di una società o di un servizio non costituisce un’approvazione.
Commenti
Sii rispettoso. Niente spam, furti d'identità o credenziali private. I normali post e commenti appaiono immediatamente; i link sospetti vengono trattenuti per la revisione.
Attendi…