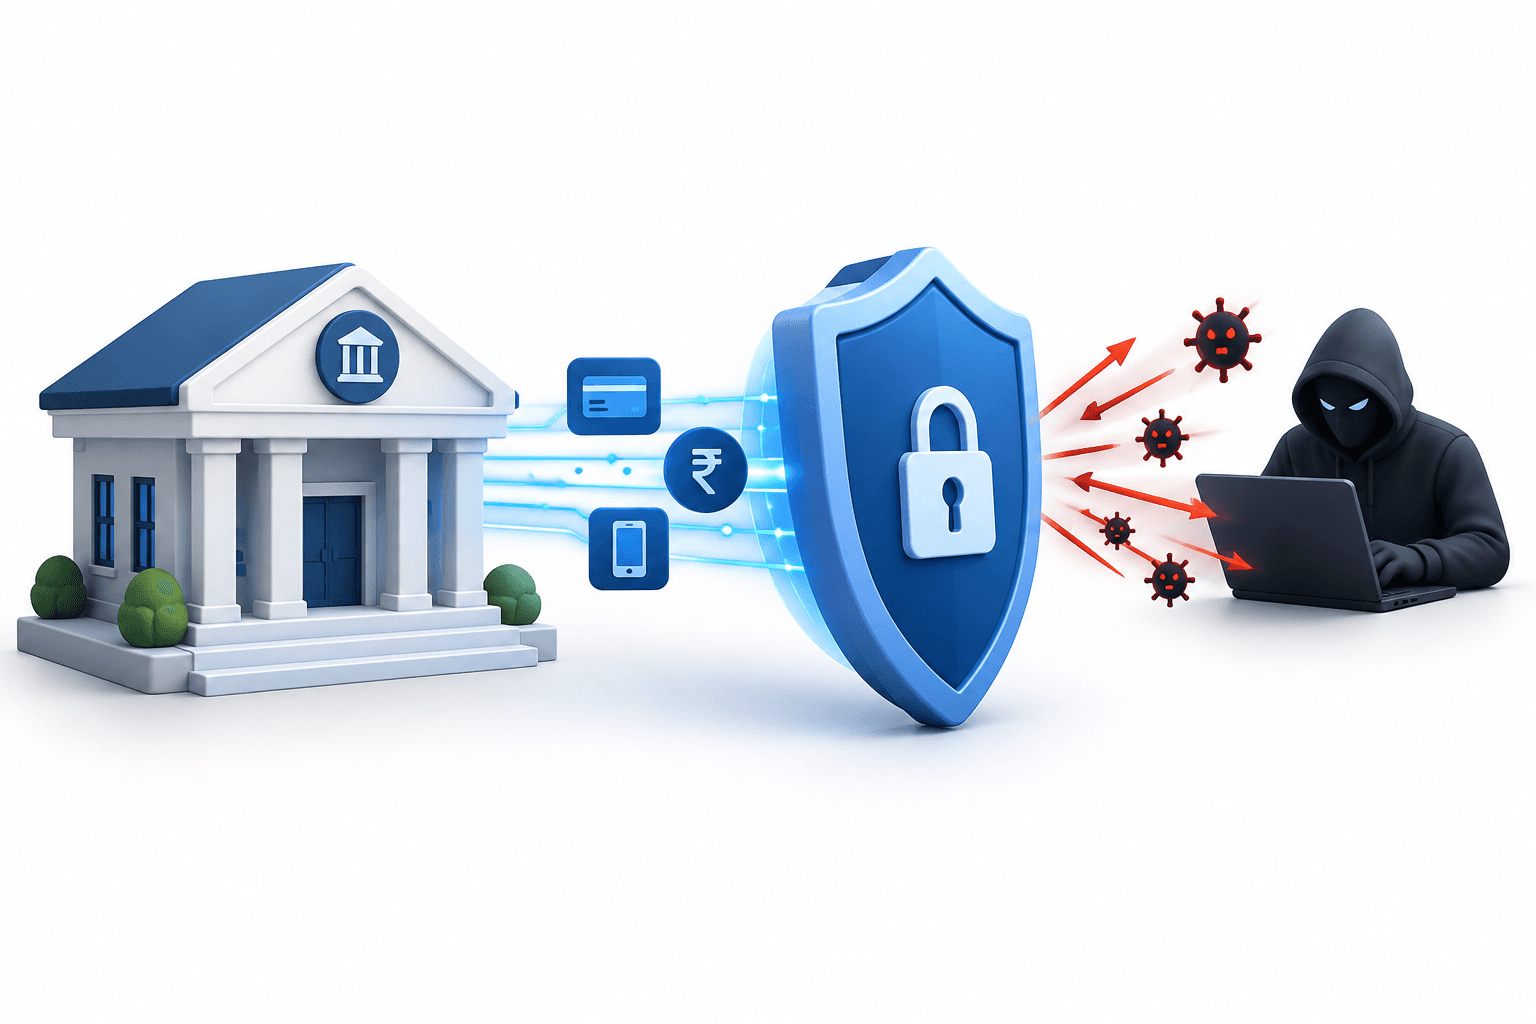
Atacurile cibernetice asupra IFN-urilor din India au sustras aproximativ 300 de crore ₹ în circa două luni, în principal de la companii financiare nebancare mai mici, au declarat persoane familiarizate cu cazurile. Au fost depuse aproape 150 de plângeri sau rapoarte inițiale de informare.
Idei principale
- Unii creditori au fost ținta unor atacuri repetate, inclusiv unul din Delhi, care a pierdut 7,5 crore ₹ și apoi 7,25 crore ₹ în incidente separate.
- CERT-In a avertizat că atacatorii pot exploata API-urile de plată și a identificat posibila utilizare a unor instrumente asistate de IA.
Atacurile cibernetice asupra IFN-urilor vizează creditorii mai mici
Estimarea, raportată la 29 octombrie 2026, acoperă atacuri în toată India din aproximativ cele două luni anterioare. Persoane familiarizate cu cazurile au declarat că firmele afectate erau în mare parte creditori cu o cifră de afaceri de aproximativ 1.000 de crore ₹ sau mai mică.
Potrivit persoanelor respective, au fost depuse circa 30 de plângeri în Mumbai, peste 25 în Delhi și între 15 și 16 în Chennai, precum și altele în diverse orașe. Agențiile de securitate cibernetică îi sfătuiesc pe creditori să își modernizeze infrastructura.
Cum exploatează atacatorii sistemele de plată
Într-o alertă din 9 octombrie, Echipa indiană de răspuns la situații de urgență informatică, sau CERT-In, a descris atacuri asupra creditorilor și altor entități financiare, care au implicat date de autentificare pentru plăți furate și transferuri neautorizate. Avertismentul său privind API-urile de plată și decontare a precizat că atacatorii ar putea folosi infrastructura proprie, aprobată, a unei instituții pentru a ocoli verificările la nivelul aplicației.
CERT-In a declarat că analiza sa indica posibila utilizare a unor instrumente ofensive asistate de IA în aceste atacuri. Într-o alertă separată, din 15 octombrie, agenția a afirmat că instrumentele IA au scurtat intervalul dintre accesul inițial și impact într-o campanie motivată financiar, în timp ce unele organizații au fost atacate din nou după remedierea incompletă a problemelor.
Agenția a recomandat măsuri precum autentificarea multifactorială, stocarea securizată și schimbarea periodică a datelor de autentificare, limite pentru tranzacții și monitorizarea în timp real a transferurilor de fonduri.
Citiți mai multe știri
Declinarea responsabilității
Acest articol FinanceVelix oferă informații generale, nu consultanță financiară, de investiții, juridică sau fiscală personalizată. Prețurile de piață, ratele dobânzilor și condițiile economice se pot schimba; investițiile implică riscul unor pierderi. Informațiile reflectă materialele disponibile la momentul publicării și se pot modifica. Verificați independent informațiile importante și consultați un specialist calificat atunci când este necesar. Menționarea unui activ, a unei companii sau a unui serviciu nu reprezintă o recomandare.
Comentarii
Fiți respectuoși. Fără spam, uzurparea identității sau date confidențiale de autentificare. Postările și comentariile obișnuite apar imediat; linkurile suspecte sunt reținute pentru verificare.
Te rugăm să aștepți…